금융권을 겨냥한 인공지능(AI) 사이버공격이 현실화된 가운데 법상 통합보안관제센터이자 침해사고대응기관인 금융보안원의 규모를 키워야한다는 지적이 나온다. 특히 AI해킹으로 취약점이 이전보다 쉽게 노출되면서 보안 관제를 비롯해 해킹훈련, 사후조치 등 금융보안원의 역할이 여느 때보다 커질 전망이다.
14일 금융권에 따르면 금융보안원은 이달 말부터 내년도 예산을 두고 회원사들과 협의에 들어가 12월 초경 예산과 규모를 확정할 예정이다.
금융보안원은 220곳의 금융회사들이 가입하고 있으며 금융회사들이 납부하는 분담금을 받아 예산을 마련한다. 은행(13곳), 금융투자(9곳), 보험(8곳), 중소서민금융(7곳), 금융유관기관(2곳) 등 대의원사에 해당하는 39사가 사업계획 및 예산·결산의 승인을 의결한다.
금융권 안팎에선 내년도 금융보안원의 예산 증액이 불가피하다고 본다. 현재도 금융보안원 인원은 311명으로 정원(354명)을 밑돌고 있다. 추가적인 인력 충원이 어려운 배경으론 예산 부족이 지목된다. 금융권 보안 위협으로 AI 해킹 취약점이 대두되면서 금융보안원의 역할이 대두된다. 인력 충원은 물론 AI 보안 관련 인프라 운영 등에 투입해야 할 예산이 늘어날 전망이다.
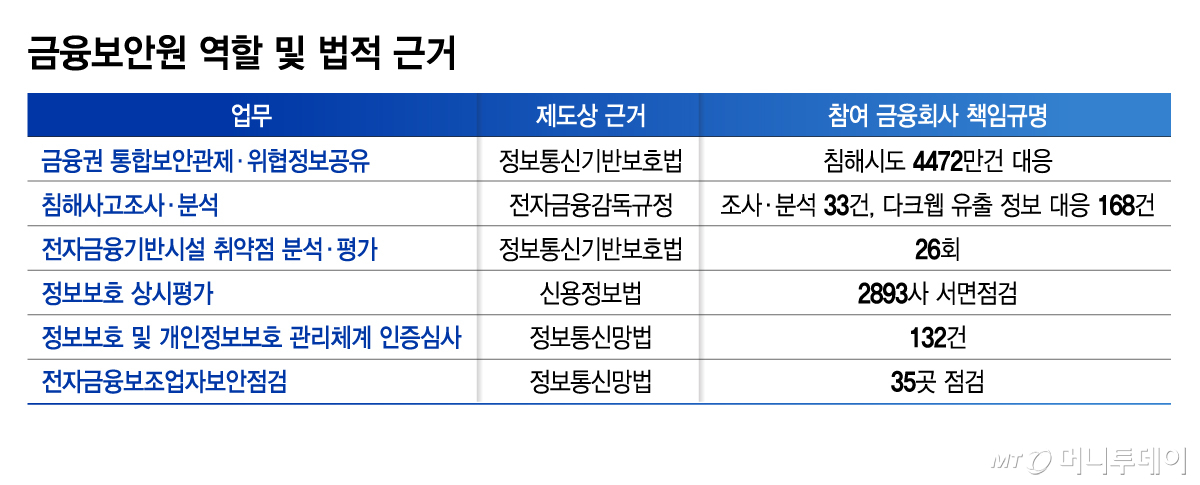
우선 금융보안원은 정보통신기반보호법에 따라 금융권 통합보안관제, 위협정보 공유 역할을 맡고 있다. 지난해 통합관제를 통해 4471만건의 침해시도를 대응했고 27만건의 악성코드를 수집해 금융사들에 공유했다.
또한 금융회사의 시스템, 소프트웨어, 하드웨어, 네트워크 등 전자금융 기반 시설 중 공격자가 침투경로로 이용할 수 있는 취약점을 점검하며 작년엔 26회 실시했다.
금융권 합동 블라인드 모의훈련을 비롯한 해킹 대비 훈련도 진행하며 지난해 총 205개 기관을 대상으로 869회의 훈련을 시행했다. 신용정보법에 따라 금융회사들의 개인정보 관리실태를 점검하는 상시평가도 이행한다. 작년 2893개사를 대상으로 서면 점검을 실시했다.
실제 해킹 등 침해사고가 발생하면 이에 대한 사후조치도 담당한다. 금감원과 함께 사고 조사 분석 역할을 맡는다. 지난해 실적은 조사·분석 33건이며 다크웹 유출 정보 모니터링은 168회로 집계된다. 이밖에도 보안 관련 교육 및 인증을 담당한다.
고성능 AI 에이전트를 활용한 사이버 위협이 본격화되면서 금융보안원이 맡는 역할은 점점 많아지고 있다. 일례로 올해부터 미토스 등 고성능 AI 에이전트의 위협이 가시화되면서 당국은 금융권 합동 블라인드 모의훈련을 연 1회에서 2회로 늘렸으며 금융보안원이 해당 훈련 주도한다.
AX 도입과 망분리 완화가 이뤄지면서 보안 취약점이 없는지도 금융보안원이 살펴야할 영역 중 하나다. 지난해부터 AI 모델 보안성 검증 및 혁신금융서비스 생성형 AI 연계 이용 보안대책 평가를 시작했다. 또한 공격자의 관점에서 AI 시스템 고유의 결함과 취약점을 선제적으로 탐색하는 AI레드티밍도 도입했다.
그간 금융보안원 분담금 인상에 부정적인 기색을 내비쳐왔던 은행권도 예산 증액 요구를 외면하기 어렵다. 최근 발생한 금융권 타깃 AI 에이전트 해킹 역시 금융보안원이 신한은행 사고를 접수받은 뒤 전 금융회사로 공유하면서 자체 점검에 나서 피해규모를 줄이거나 사전에 차단할 수 있었다.
특히 중소형사들이 보안에 투자여력이 부족하다는 점을 감안하면 공동 보안체계의 확대가 필요하다고 입을 모은다. 금융지주 고위 관계자는 "한 금융사에서 해킹이 발생하면 이를 즉시 전파해 취약점을 대비하게 하는 역할이 크다"며 "금융기관마다 보안의 수준차가 있기 마련인데 이를 상향 평준화 시켜주는 셈"이라고 말했다.