금융감독원이 20일 가상자산거래소를 불러 "외부접점을 집중 점검해달라"고 강조했다. 최근 금융권 침해사고가 외부 제휴채널을 통한 '약한고리'를 중심으로 발생하고 있는 만큼 가상자산업권에도 점검 강화를 주문한 것이다. 금융당국은 가상자산업권에도 '기존 금융회사' 수준의 대응체계 확충과 이용자 보호대책을 요구하고 있다.
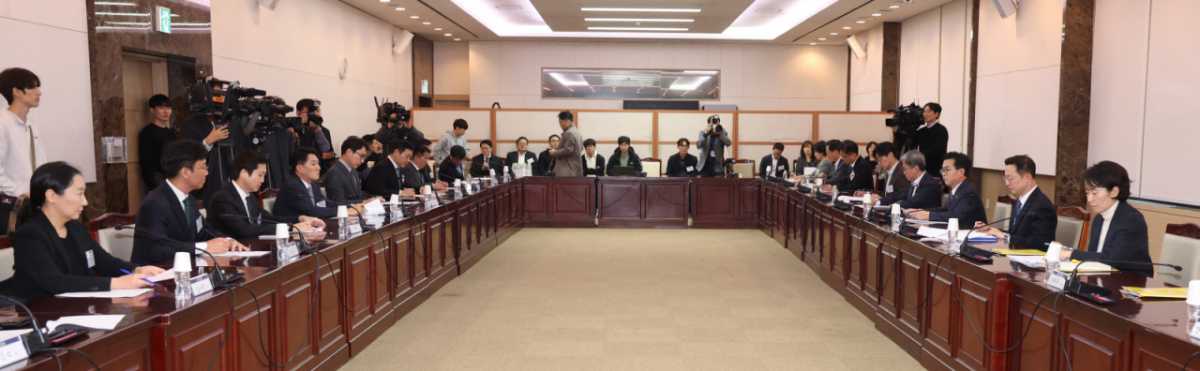
이종오 금감원 디지털·IT 부원장보는 이날 오전 10시 서울 여의도 금융감독원에서 가상자산사업자 대상 '침해사고 대응 간담회'를 열고 외부접점 집중 점검 등을 안내했다.
이 부원장보는 "최근 발생한 침해사고는 그간 전산 시스템에 내재했지만 내·외부에서 탐지하지 못하고 있던 취약점을 AI를 활용해 빠르게 찾아내 공격이 이뤄진 것"이라며 "기본적인 전산 취약점 점검을 빈틈없이 수행하는 것이 예방의 가장 핵심적인 절차"라고 강조했다.
금감원은 특히 '원점에서의 빠짐없는 확인'을 당부했다. 이 부원장보는 "보안 담당부서 뿐 아니라 IT 개발·운영 부서 등이 협업해 IT 자산과 외부접점 등 점검해야 할 항목들을 원점에서 빠짐없이 확인해달라"고 요청했다.
금감원은 가상자산사업자들이 취약점 점검 등을 방치할 경우 엄정하게 책임을 묻겠다는 방침을 밝혔다. 이 부원장보는 "가상자산사업자는 정부의 신고 수리를 통해서 국민을 대상으로 사업을 영위하는 사업자"라며 "이용자의 정보와 자산을 안전하게 보호하는 것이 기본적 의무"라고 말했다.
금감원은 점검 내용이 부실하거나 취약점을 방치해 침해사고가 발생할 경우 그 책임을 엄정히 물을 계획이다.
이날 간담회에는 28개 가상자산사업자 CISO(정보보호최고책임자)와 보안담당자, DAXA 상임부회장 등이 참석했다.
앞서 금융위는 가상자산사업자 보안사고 비상 대응 가이드라인'을 통해 가상자산사업자도 전자금융거래법상 IT 안전성 확보 의무를 지키도록 했다. 사업자는 △가상자산거래의전자적 전송·처리를 위한 인력·시설 △가상자산 거래 안전성 확보에 필요한 기술적·관리적·물리적 조치 기준 마련 △정보처리시스템 취약점 분석·평가, 이에 따른 보완 조치 등을 수행해야 한다.
금융당국은 가상자산사업자의 이용자 보호 조치도 강조하고 있다. 금융당국은 가상자산사업자에게 비조치 의견서를 발급해 해킹이 의심되는 경우 이용자 자산의 입출금을 선제 차단할 수 있도록 했다. 또한 이용자 자산의 콜드월렛 보관 비중을 최대한 높일 것을 당부했다.