자동차·로봇 등의 소프트웨어 컨설팅, 개발 및 검증 엔지니어링 기업 세온이앤에스(대표 정태하)는 실행 파일(바이너리)을 '코돈' 단위로 분석하는 함수 식별, 악성코드 치료 특허 2건을 확보했다고 14일 밝혔다.
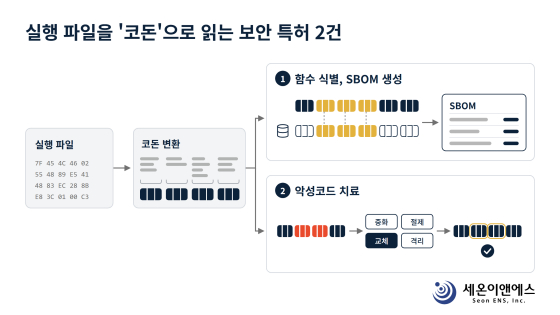
코돈은 유전 정보를 염기 세 개씩 묶어 읽는 단위다. 회사는 이 개념을 빌려 의미가 이어진 명령어 묶음을 코돈으로 정리해 비교한다. 컴파일러나 최적화 옵션에 따라 코드 모양이 달라져도 같은 기능을 알아보기 위해서다.
회사 측에 따르면 함수 식별 특허는 소스코드 없이 실행 파일만으로 그 안에 들어간 오픈소스 라이브러리와 버전을 찾아 소프트웨어 자재명세서(SBOM)를 만든다. 프로그램을 실행하지 않는 정적 분석이어서 임베디드 장비나 폐쇄망 환경에도 적용할 수 있다. 악성코드 치료 특허는 탐지된 악성 코돈 구간을 정상 코드와 구분한 뒤 중화, 절제, 교체, 격리 가운데 알맞은 방법을 골라 치료한다. 파일을 통째로 지우지 않고 악성 부분만 무력화하며, 치료 뒤 정상 기능이 유지되는지도 검증한다.
주백수 세온이앤에스 부대표는 "협력사 소프트웨어는 실행 파일로만 받는 경우가 많아 구성 요소 확인과 보안 점검이 어려웠다"며 "EU 사이버복원력법(CRA) 등으로 SBOM 요구가 커지는 만큼 두 기술의 활용 범위를 넓혀 가겠다"고 말했다.