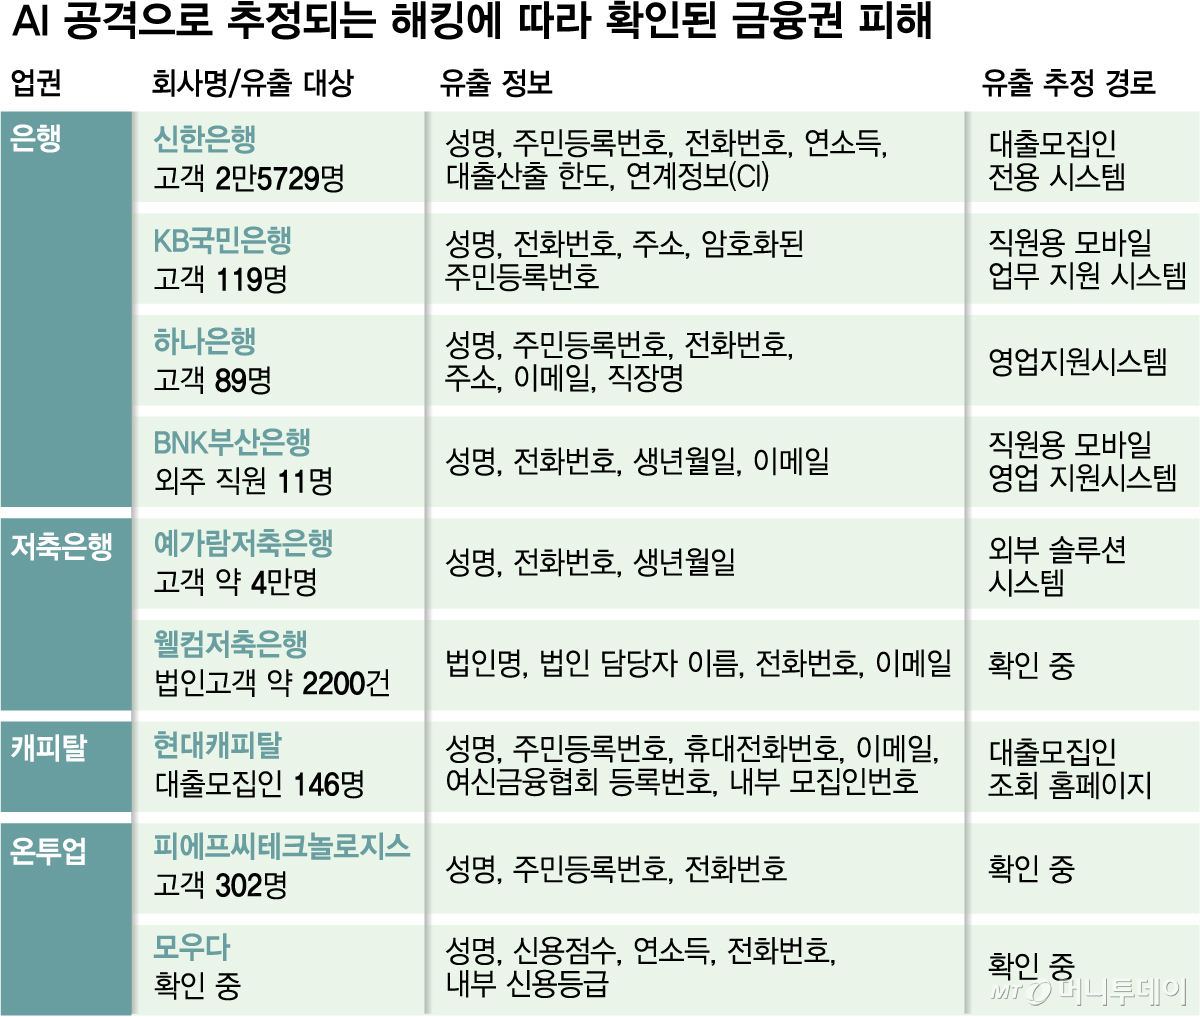
최근 금융권을 덮친 해킹으로 이름과 연락처뿐 아니라 연소득·대출한도 등 개인정보와 신용정보가 유출됐지만 직접적인 금전 피해 가능성은 제한적인 것으로 파악됐다. 다만 유출된 정보를 활용한 보이스피싱 등 금융사기 우려는 남아 있다. 금융권은 AI가 사람이 하기 어려운 취약점 파악과 반복적인 공격까지 하는 만큼 향후 더 큰 AI발 해킹을 우려하고 있다.
5일 금융권에 따르면 이번 해킹에서는 금융사별로 수십명에서 수만명 규모의 개인정보 등이 유출됐다. 신한은행에서는 이름·전화번호뿐와 연소득과 대출한도 등이, 국민·하나은행에서는 이름·주소·연락처 등이 빠져나갔다. 다만 은행은 물론 해킹이 발생한 저축은행과 캐피탈업권 등에서도 계좌 정보 등 부정결제에 직접 활용할 수 있는 핵심 금융정보는 유출되지 않은 것으로 파악된다.
금융권에서는 유출된 정보가 보이스피싱이나 스미싱 등 '금융사기'에 활용될 가능성을 우려한다. 공격자가 고객의 이름과 거래 금융사뿐 아니라 직장이나 연소득, 대출한도까지 알고 접근하면 실제 금융사 직원이나 대출상담사인 것처럼 위장하기 쉬워지기 때문이다.
특히 금융권이 이번 사고를 심각하게 보는 이유는 피해 규모보다 공격 방식에 있다. 이번 공격은 데이터베이스(DB)를 직접 탈취하기보다 외부 웹페이지나 서버의 조회 기능을 이용해 고객정보를 반복적으로 긁어가는 방식이었던 것으로 파악됐다. 공격이 유독 빠르고 반복적으로 이뤄졌다는 점에서 금융당국은 AI 도구가 활용됐을 가능성을 들여다보고 있다.
박상원 금융보안원장은 지난 4일 "AI를 활용했다는 확증이 있는 것은 아니지만, 수법이나 여러 가지를 볼 때 AI를 활용했다고 보고 있다"고 말했다. 실제 공격에 사용된 것으로 추정되는 IP에서는 중국에서 개발된 오픈소스 AI 침투테스트 도구 'ARTEX(아르텍스)'와 관련된 흔적도 발견됐다.
AI의 사이버 공격 능력이 빠르게 발전하고 있다는 점이 불안을 키우고 있다. 지난 4월 미국 AI기업 앤트로픽이 제한적으로 공개한 '클로드 미토스 프리뷰'는 기존에 알려지지 않은 취약점을 스스로 찾아 공격까지 수행하는 능력을 보이면서 '미토스 쇼크'를 불러왔다.
그러나 불과 5개월 뒤에는 누구나 내려받을 수 있는 중국 Zhipu AI의 'GLM-5.3'이 실제 취약점 공격 평가에서 미토스 프리뷰에 근접한 성능을 보였다. 접근이 제한된 최첨단 AI의 영역이었던 사이버 공격 능력이 수개월 만에 공개형 AI로 확산될 만큼 발전 속도가 빠른 셈이다.
금융사와 핀테크·플랫폼 기업이 외부와 연결하는 응용프로그램 인터페이스(API) 활용이 늘면서 AI가 노릴 수 있는 접점도 확대되고 있다. AI가 취약한 접점을 빠르게 찾아낼 수 있게 되면 공격자는 적은 비용으로 여러 시스템을 훑을 수 있는 반면, 금융사는 수많은 API를 모두 방어해야 하는 부담이 커질 수 있다. 자체 API의 취약점이 뚫린 것은 아니지만 지난달 토스페이먼츠에서도 특정 가맹점의 결제연동 인증정보가 외부에 노출돼 제3자가 API를 호출하면서 2671명의 결제정보가 유출됐다.