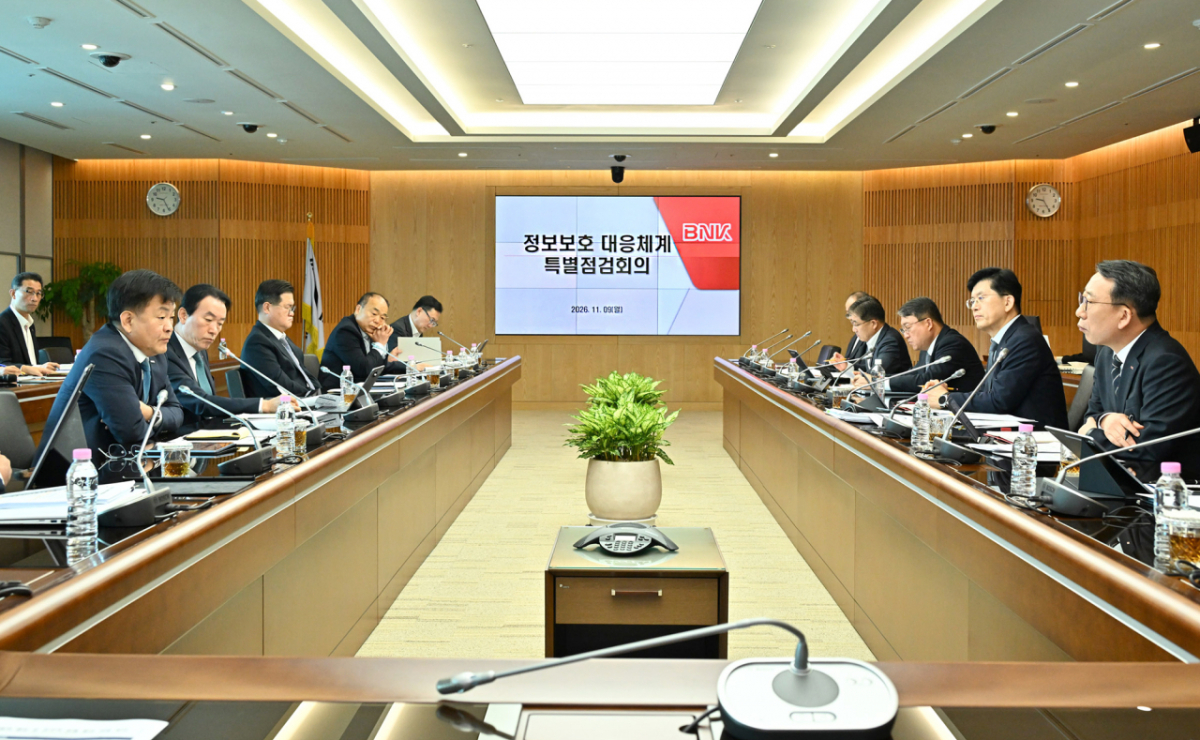
BNK금융그룹이 9일 정보보호 대응체계 특별점검회의를 열고 전 계열사의 사이버 보안 대응 현황과 취약점 개선 조치 이행 상황을 점검했다.
이번 회의는 인공지능(AI)을 활용한 사이버 공격이 고도화하는 가운데 계열사별 대응체계를 살피고 그룹 차원의 대응 역량을 높이기 위해 마련됐다.
회의에는 빈대인 회장을 포함한 지주 경영진과 전 계열사 대표이사(CEO), 정보보호최고책임자(CISO)가 참석했다.
참석자들은 금융당국의 주요 보안 강화 방향을 공유하고 외부 접점과 접근 권한, 인증체계 등 보안 사각지대가 생길 수 있는 영역을 중점적으로 점검했다. 확인된 취약점은 개선 방안과 이행 기한을 정해 조치가 완료될 때까지 관리하기로 했다.
BNK금융은 AI 기반 보안 취약점 점검체계를 도입하고, 연중무휴 24시간 운영하는 그룹 통합 보안관제체계(G-SOC)를 단계적으로 구축할 계획이다. 이를 통해 사이버 위협을 조기에 탐지하고 계열사 간 공동 대응을 강화한다는 방침이다.
그룹 차원의 CISO 협의회도 신설한다. 계열사 정보보호부서장과 실무자가 참여하는 협의회는 비상대응반 역할을 맡아 계열사 간 공동대응과 개선과제를 관리한다. 외부 전문가를 중심으로 구성하는 가칭 '정보보호위원회'도 설치해 그룹 보안 정책과 점검 방향의 적정성을 검토할 예정이다.
BNK금융 관계자는 "정보보호는 단순한 IT 관리 차원을 넘어 고객 신뢰와 그룹의 지속가능성을 좌우하는 핵심 경영과제"라며 "전 계열사의 보안 대응체계를 원점에서 점검하고 실질적인 개선조치와 지속적인 후속관리를 통해 금융소비자의 정보와 자산 보호에 만전을 기하겠다"고 말했다.