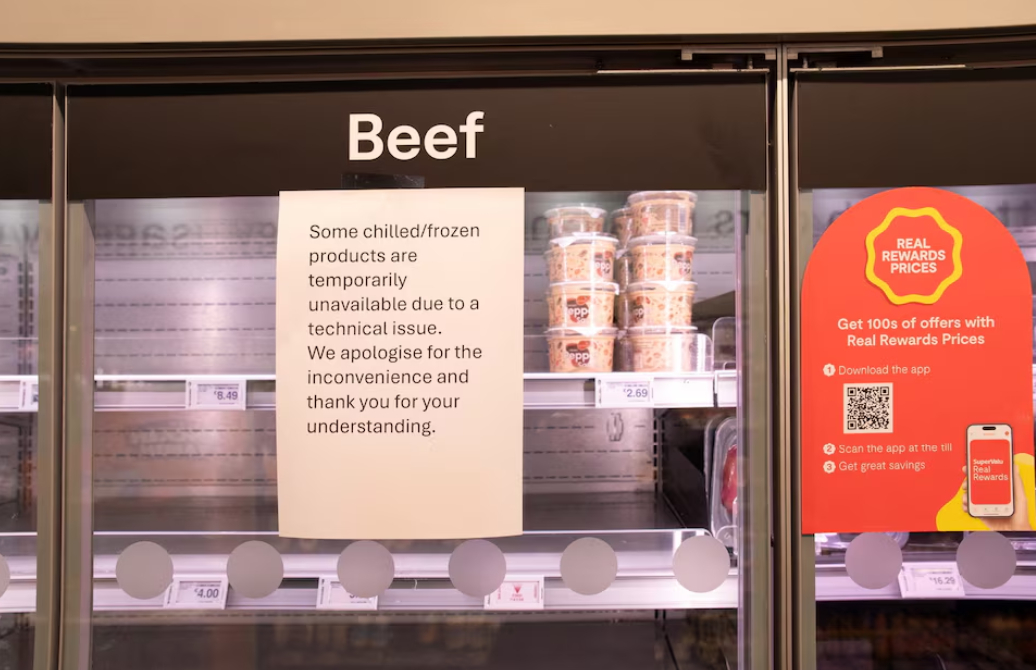
지난달 프랑스 슈퍼마켓에서 발생한 '냉장·냉동 시스템' 해킹 사태가 영국, 독일 등 유럽 주요 국가로 확산하며 불안과 혼란을 키우고 있다. 유럽연합(EU)이 이번 사태를 "역내 식량 공급망 교란 시도"라고 우려를 표명한 가운데 피해국의 정부와 업체들은 각각 긴급회의 소집과 보안 배치 배표 등으로 대응에 나서고 있다.
3일(현지시간) 로이터·AFP통신 등에 따르면 영국과 독일, 이탈리아, 루마니아에서도 슈퍼마켓 냉장·냉동 시스템 사이버공격 사건이 발생해 유럽 내 피해국이 최소 11개국으로 늘었다. 지난달 11일 프랑스의 해킹 피해가 처음 알려진 이후 3주 만인 지난 1일 벨기에와 스웨덴에서도 같은 피해 소식이 보고됐다. 전날에는 룩셈부르크, 에스토니아, 아일랜드, 네덜란드의 슈퍼마켓도 피해를 본 것으로 확인됐다.
현재까지 파악된 해킹 발생 국가 중 프랑스를 제외한 최대 피해국은 벨기에로 꼽힌다. 벨기에에서는 지난 1일 밤부터 2일 새벽까지 수십 개 슈퍼마켓 체인 매장의 냉장고 설비가 고장 나 현지 검찰이 수사에 착수했다. 지난달 11일 밤 프랑스 전역에선 슈퍼마켓 약 700곳의 냉장·냉동 시스템이 사이버 공격받아 마비됐다.
루마니아 "국가 배후 해킹 의심 안 해"
AFP에 따르면 이탈리아에서는 약 20개의 슈퍼마켓 매장이 공격받은 것으로 알려졌다. 이탈리아 시칠리아에서 '쿱'(Coop) 슈퍼마켓을 운영하는 업체 대표는 "300개 매장 중 4곳이 해킹당했다. (피해 매장의) 모든 상품을 폐기해야 하고, 피해액은 수천 유로에 달할 것으로 추산된다"고 말했다.
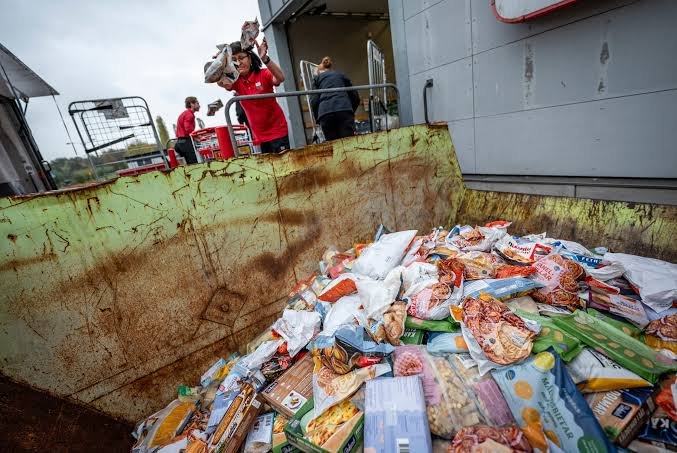
이탈리아 정부는 현재까지 피해 규모가 "매우 제한적이다. 보안 시스템이 노후화된 매장이 영향받았다. (해킹) 영향받은 상업 시설은 소수에 불과하다"며 대규모 사이버공격 가능성에 선을 그었다. 다만 정부는 정보기관 수장들과 국가 사이버 보안 관련 관계자들과 소집해 긴급회의를 진행했고, 국가사이버보안청은 소매업체들이 냉장·냉동 시스템을 보호할 수 있도록 기술적 대응 지침을 발표했다.
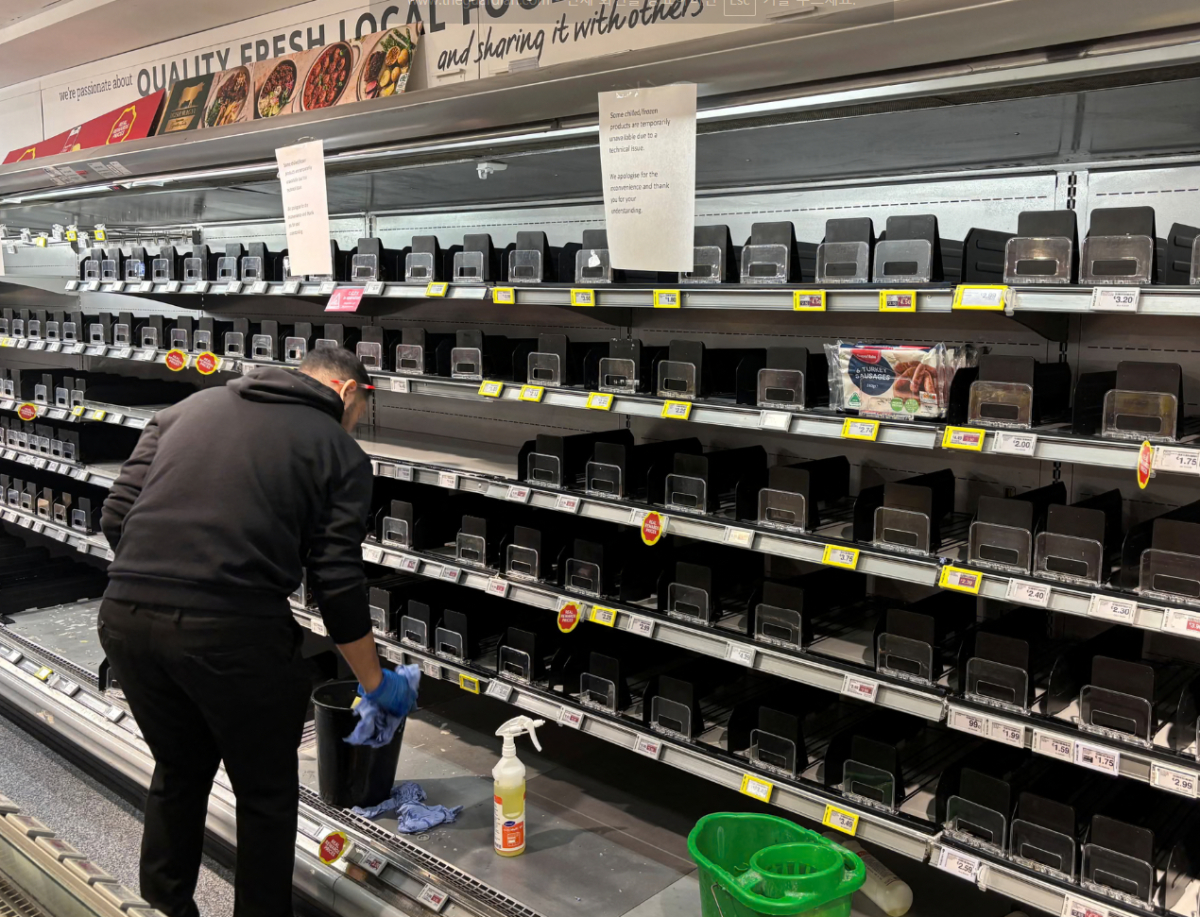
영국에선 독립육류공급업체협회(AMIS) 회원사 냉장고가 피해를 보았다. AMIS 관계자는 BBC에 "회원사 2곳의 냉장고가 녹기 시작했고, 다른 한 곳에서는 냉장 설비의 온도가 급격히 치솟았다"며 해킹 피해 사실을 설명했다. 리처드 혼 영국 국가사이버보안센터(NCSC)장은 이번 공격이 "식품 공급망 전체에 영향을 줬다"며 "(해킹) 위험에 노출된 업체들에 상황을 알리기 위해 직원들이 밤새 작업했다. 취약한 기술이 악용된 사례가 두어 건 있었다"고 전했다.
독일에서는 슈퍼마켓 4곳, 루마니아에서는 6곳이 공격받았다. 단 치므펜 루마니아 국가사이버보안국(DNSC) 국장은 "다른 기반 시설에 대한 공격은 없었다. 이번 공격은 준전문가 수준의 다소 허술한 방식으로 보인다"며 "국가가 배후에 있는 행위자일 가능성은 전혀 의심하지 않고 있다"고 밝혔다.
"추가 공격 가능성 있다"…유럽 각국 공동 대응 논의
EU는 이번 사태를 식품 공급망을 교란하려는 고의적인 시도로 규정하고 공동 대응 방안 마련에 나섰다. 토마스 레그니에 EU 대변인은 "이번 사태는 단발성이 아니다. 공동으로 대비해야 한다"며 유럽 각국과 공동 대응 방안을 협의 중이라고 밝혔다.
영국 역시 이번 공격이 오래된 구식 기술을 겨냥한 해킹이라는 점을 강조하며 추가 공격 가능성을 경고했다. 혼 NCSC 센터장은 "이번 사건은 시작에 불과하다"며 "AI가 새로운 공격 방법을 찾은 것이 아니라 오랫동안 방치된 보안 취약점을 상상할 수 없는 규모로 발견되고 있다"고 지적했다.
업체들은 업그레이드된 보안패치 배포 등으로 추가 피해를 막으려 하고 있다. 소프트웨어 업체 댄 포스는 "소매업체들은 지금 당장 조처해야 한다. 냉장고 제어 장치의 취약점이 있는지 확인해야 한다"고 밝혔다. 또 "최신 보안 업데이트를 받았는지, 제조업체의 지원을 받고 있는지 확인해야 한다"며 "만약 이러한 정보조차 모른다면 즉시 공용 인터넷에서 차단해야 한다"고 강조했다.