지난 7월 금융위원회는 해킹으로 약 297만명의 개인정보를 유출한 롯데카드에 '1.5개월 영업정지', 50억원의 과징금을 부과하는 제재안을 확정했다. 해킹으로 금융회사에 영업정지 처분이 내려진 첫 사례다.
금융회사에 보다 강화된 보안체계를 갖추라는 강력한 메시지였겠지만 불과 석 달이 지나기도 전에 이번엔 은행부터 캐피탈, 저축은행까지 전 금융업권이 해킹 공격을 당했다.
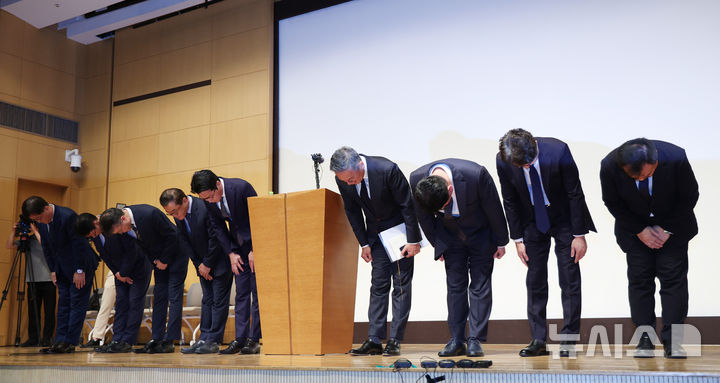
사실 해킹 사고가 발생할 때마다 비슷한 장면이 반복된다. 국회와 언론의 질타가 쏟아지면 대표가 대국민 사과를 하고 물러난다. 금융당국과 개인정보위 등은 각종 과징금 등 제재 카드를 꺼내들기 시작한다. 분위기를 보면 이번에도 이렇게 마무리될 가능성이 높아 보인다. 곧 열릴 예정인 금융당국에 대한 국정감사에서도 해킹 문제가 가장 큰 이슈로 부상하고 있다.
하지만 매번 해킹 사고가 벌어질 때마다 이런 식으로 수습할 수 있을지 의문이다. 금융회사가 보안을 소홀히 했다면 당연히 책임을 물어야 한다. 그렇다 해도 해킹은 본질적으로 뚫린 쪽이 일으킨 사고가 아니라 누군가 고의로 시스템을 뚫고 공격해온 범죄다. 게다가 지금은 AI 해킹하는 시대다.
그런데도 현실에선 정작 해킹을 당한 회사만 영업정지 처분을 받고 과태료를 물어낸다. 반면 정작 누가, 왜 이 회사를 겨냥했고 그 많은 개인정보를 유출해갔는지, 수사는 진행 중인지 여전히 알 길이 없다. 일반적으로 보안수준과 이용자의 편의는 반비례한다. 이중,삼중으로 인증 수위를 높이면 보안수준은 그만큼 강화되지만 이용자는 많은 불편을 감수해야 한다. 영업정지와 과태료를 피하기 위해 보안수준을 극단으로 높이는 것이 정답도 아니다.
더욱이 이번 금융권 해킹공격은 단순한 개별 금융회사의 보안사고로만 보기 어렵다. 여러 금융회사가 불과 며칠 사이 잇따라 공격받았고 인공지능(AI)을 활용한 해킹 의혹도 짙다. 해킹이 점점 고도화되고 공격 대상이 금융권 전체로 확대되는 상황에서 개별 금융회사가 모든 공격을 스스로 막는 데는 한계가 있다. 특히 저축은행처럼 대형 은행에 비해 보안 인력과 투자 여력이 부족한 금융회사라면 더 어려울 수밖에 없다.
해외에서도 회사에 보안 책임을 묻지만 그것만으로 대응을 끝내지는 않는다. 유럽에선 금융회사에 사이버 사고에 대응하는 공통 기준을 마련하고 감독당국이 공동 대응할 수 있는 체계를 구축했다. 금융회사가 아니더라도 관련 클라우드 서비스를 제공하는 제3자인 IT회사까지 대응에 나선다. 은행과 감독기관, IT기업이 함께 사이버 공격에 대응하는 훈련도 실시한다. 해킹을 개별 금융회사의 보안 문제로 보지 않고 금융시스템 전체 문제로 접근하는 셈이다. 우리도 CEO 사퇴와 영업정지만로 끝나는 해킹 대응에서 벗어나야 한다.