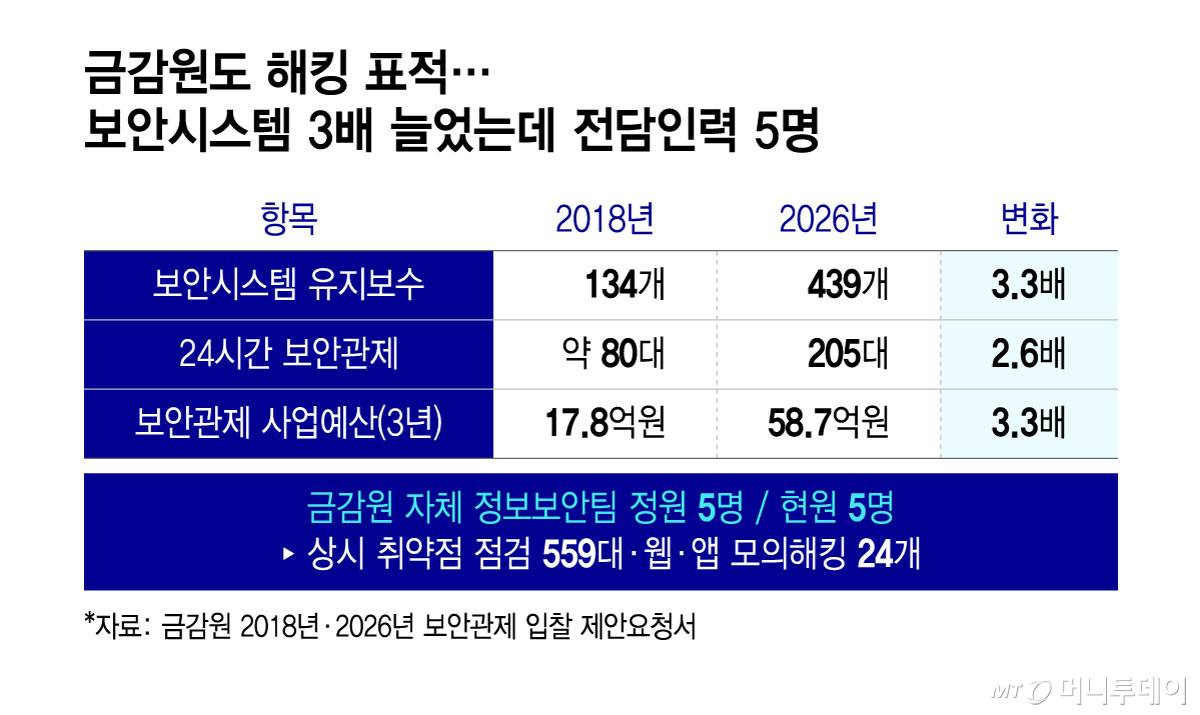
금융권을 겨냥한 해킹 공격이 잇따르는 가운데 금융감독원도 지난 10월 PHP 관련 사이버 공격을 받은 것으로 파악됐다. 금감원은 공격 시도를 모두 차단했지만 인공지능(AI)을 활용한 해킹 수법이 고도화하면서 내부적으로 긴장감이 커지고 있다. 특히 금감원이 관리하는 보안시스템은 8년 사이 3배 이상 늘어난 반면 자체 정보보안 전담인력은 수년째 5명 수준에 머물러 대응역량을 강화해야 한다는 지적이 나온다.
5일 금융당국에 따르면 금감원은 지난달 PHP 관련 사이버 공격 시도를 탐지하고 차단했다. PHP는 웹사이트와 웹서비스 개발 등에 사용되는 프로그래밍 언어로 관련 취약점을 악용하면 외부에서 서버에 침투하는 공격에 이용될 수 있다. 금감원은 이번 공격을 모두 차단해 실제 침해사고로 이어지지는 않은 것으로 파악됐다.
금감원은 지난달 금융회사들을 대상으로 실시한 보안취약점 점검과 별도로 자체 정보시스템에 대해서도 보안취약점 점검을 진행했다. 금융회사를 감독하는 금감원 역시 사이버 공격의 표적이 될 수 있다는 점에서 자체 방어체계 점검에 나선 것이다.
금감원 보안시스템 8년새 3배…보안업무도 증가
금감원이 보호해야 할 정보시스템은 크게 늘어난 상태다. 금감원이 2018년과 올해 10월 각각 작성한 '보안관제 및 보안시스템 통합 유지보수 사업' 제안요청서를 비교한 결과 보안시스템 유지보수 대상은 2018년 134개에서 올해 439개로 3배가량 증가했다. 24시간 보안관제 대상도 약 80대에서 205대로 2배 이상 늘었다.
올해 기준 상시 보안취약점 점검 대상은 서버 222대, 데이터베이스(DB) 33대, 웹·웹애플리케이션서버(WAS) 103대, 네트워크 장비 201대 등 총 559대에 달한다. 대외 공개 웹사이트와 모바일 애플리케이션 24개도 모의해킹 대상이다.
금감원은 금융회사들의 감독·검사자료가 오가는 금융정보교환망(FINES)을 비롯해 금융민원·신고, 통합연금포털 등 대국민 정보시스템을 운영하고 있다. 검사 관리와 보험사기 관련 내부 시스템 등도 보호해야 한다. 외부 공격으로 전산망에 문제가 발생하면 금융소비자 불편뿐 아니라 금융회사 감독업무에도 차질이 빚어질 가능성이 있다.
관리 대상이 늘면서 관련 예산도 확대됐다. 보안관제 및 유지보수 사업예산은 2018년 약 18억원에서 올해 59억원으로 3배가량 늘었다. 외부업체 상주인력도 2018년 4명에서 올해 제안요청서상 최소 7명으로 확대됐다.
보안 전담인력 수년째 5명…외주사업도 두 차례 유찰
다만 외부업체의 보안 관련 업무를 총괄하는 금감원 정보화전략국 산하 정보보안팀은 정원과 현원이 각각 5명으로 수년째 비슷한 수준을 유지하고 있다. 외부 전문업체가 보안관제와 시스템 유지보수를 맡고 있지만 금감원 내부 인력도 보안정책 수립과 외주업체 관리, 침해사고 대응체계 운영 등을 담당해야 한다. 관리 대상과 업무량이 빠르게 늘어나면서 보안업무 전반을 관리해야 하는 부담이 커지는 셈이다.
올해 보안관제 사업은 경쟁입찰이 두 차례 유찰되면서 기존 업체와 수의계약을 체결했다. 3년간 약 58억7000만원의 예산을 배정했지만 광범위한 과업에 비해 업체들의 참여 유인이 충분하지 않았던 것으로 풀이된다. 보안업계에서는 인건비 상승과 전문인력 확보 부담 등을 고려해 사업비를 현실화할 필요가 있다는 의견도 제기된다.
금감원은 지난 5월과 최근 해킹 상황을 가정한 비상대응 모의훈련을 실시했다. 모의훈련 횟수도 지난해까지 연 1회에서 올해 연 2회로 늘렸다. 최근 PHP 공격 시도는 차단했지만 인공지능(AI) 기반 공격 등 사이버 위협이 고도화하면서 대응 부담은 커질 전망이다. 금융권에 보안투자 확대를 주문하는 금감원 역시 자체 전문인력 확충과 대응체계 강화가 과제로 남았다.