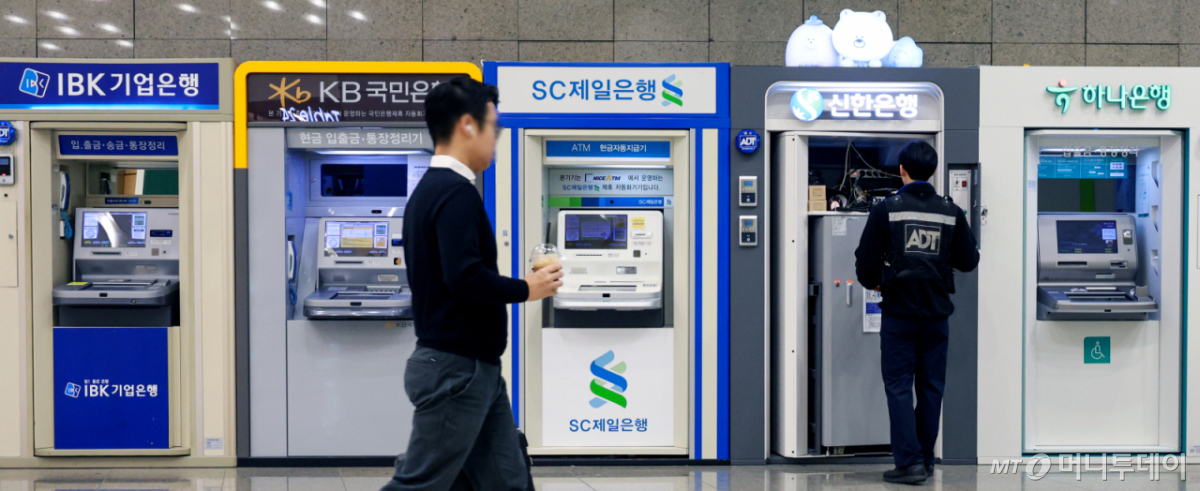
미국에서 인터넷뱅킹을 하면서 의아했던 것 중 하나는 보안 프로그램을 설치하지 않는다는 점이다. 한국에서 은행 홈페이지에 접속하면 키보드 보안이나 백신 프로그램을 설치하라는 안내부터 마주친다. 미국은 다르다. 별도 프로그램을 깔지 않아도 로그인하고 송금하는 데 문제가 없다. 보안이 허술해서일까. 차이는 보안 기술보다 은행을 감독하는 방식에 있다.
한국은 은행이 보안 규정과 기술 요건을 지켰는지를 깐깐하게 따진다. 미국 감독당국의 질문은 다르다. 은행에 어떤 위험이 있는지, 왜 이런 시스템을 선택했는지, 문제가 터지면 어떻게 책임질 것인지를 묻는다. 뉴욕에 나온 국내 은행들이 미국 감독당국 정기검사에서 가장 곤혹스러워하는 부분도 바로 이런 지점이다. 한 시중은행 뉴욕지점 관계자는 "백지 시험지에 답안지를 채우는 기분"이라고 말했다. 정해진 체크리스트를 채우는 것과 자기 판단의 근거를 입증하는 것은 천양지차다.
이건 보안의 문제이자 한국사회의 오래된 '면책 생리'의 문제다. 문제가 생겼을 때 "지침대로 했다"는 말은 훌륭한 방패가 된다. 은행은 스스로 판단해 대비하기보다 당국이 정한 지침을 지키는 데 목을 매고 당국은 지침을 줬으니 할 일을 다 했다며 핑퐁 게임을 벌인다. '책임지지 않기 위해 정답만 찾는 문화'가 만든 기괴한 합작품이 바로 매번 설치를 강요받는 수많은 보안 프로그램이다.
최근 국내 주요 은행에서 잇따라 터진 고객 정보 유출 사고는 이런 관성의 한계를 여실히 드러냈다. 키보드 보안 프로그램이 쓸모 없진 않다. 하지만 정해진 프로그램을 설치하고 규정을 지켰다는 사실이 은행 전체의 안전을 보장하지는 않는다. 해커들은 키보드 보안 프로그램이 지키고 있던 '정문'을 두드리지 않았다. 대출 조회용 외부 서비스, 직원용 내부 시스템, 외주 협력업체 같은 규제 사각지대에 있는 '뒷문'을 뚫었다.
심지어 지금은 인공지능(AI)이 해킹에 악용되는 시대다. 해커들이 AI로 24시간 실시간 취약점을 파고드는 마당에 수년 전 만들어진 규정집과 보안 프로그램으로 은행을 지키겠다는 건 칼을 든 상대 앞에 종이 방패를 들고 서 있는 꼴이다.
정책의 모순도 지독하다. 금융위원회는 2022년 '금융보안 규제 선진화 방안'을 발표하며 세세한 규정 중심에서 원칙 중심으로, 사전 통제에서 사후 책임으로 바꾸겠다고 홍보했다. 하지만 4년 후인 지금 얼마나 바뀌었을까. 규정을 어겼을 때의 문책 관행은 그대로 둔 채 "알아서 하라"고 하면 어느 은행이 위험을 무릅쓰고 새로운 보안 시스템을 도입할까. 정작 사고가 터지면 모든 책임을 은행에 묻고 꼬리 잘라내기에 바쁜 당국이 말로만 선진화를 외치고 있는 것은 아닌지 돌아봐야 한다.
이런 환경에서 은행에 실질적인 보안 투자를 기대하긴 힘들다. 정해진 지침만 지키면 면책되는 구조에서 보안은 꼭 필요한 '투자'가 아닌 깎아야 할 '비용'으로 전락한다. 시중 8개 은행이 지난해 4000억원 규모의 보안 예산을 편성해놓고도 당장 심각한 사고가 없다는 이유로 1200억원 넘게 집행하지 않았다는 사실은 왜곡된 인식을 적나라하게 보여준다. 당국이 정해준 가이드라인을 채우는 데 필요한 돈만 쓰고 남은 예산은 '비용 효율화'라는 이름으로 잘라낸 것이다.
금융보안의 목표는 규정 준수가 아니다. 고객의 돈과 정보를 지키는 것이다. 규정은 그 목표에 도달하기 위한 수단일 뿐이다. 보안 프로그램을 몇 개 설치했는지로 안전을 가늠하는 금융보안은 본질을 벗어난 통제일 뿐이다. 필요한 건 스스로 답을 찾아내고 결과에 책임을 지는 체계다. 금융보안이 지침에 따른 정답만 요구한다면 미래가 없다.