과학기술정보통신부가 최근 AI 해킹 위험이 전방위로 확산되는 가운데 중소기업 보안을 위해 500억원의 예산을 투입한다고 밝혔다.
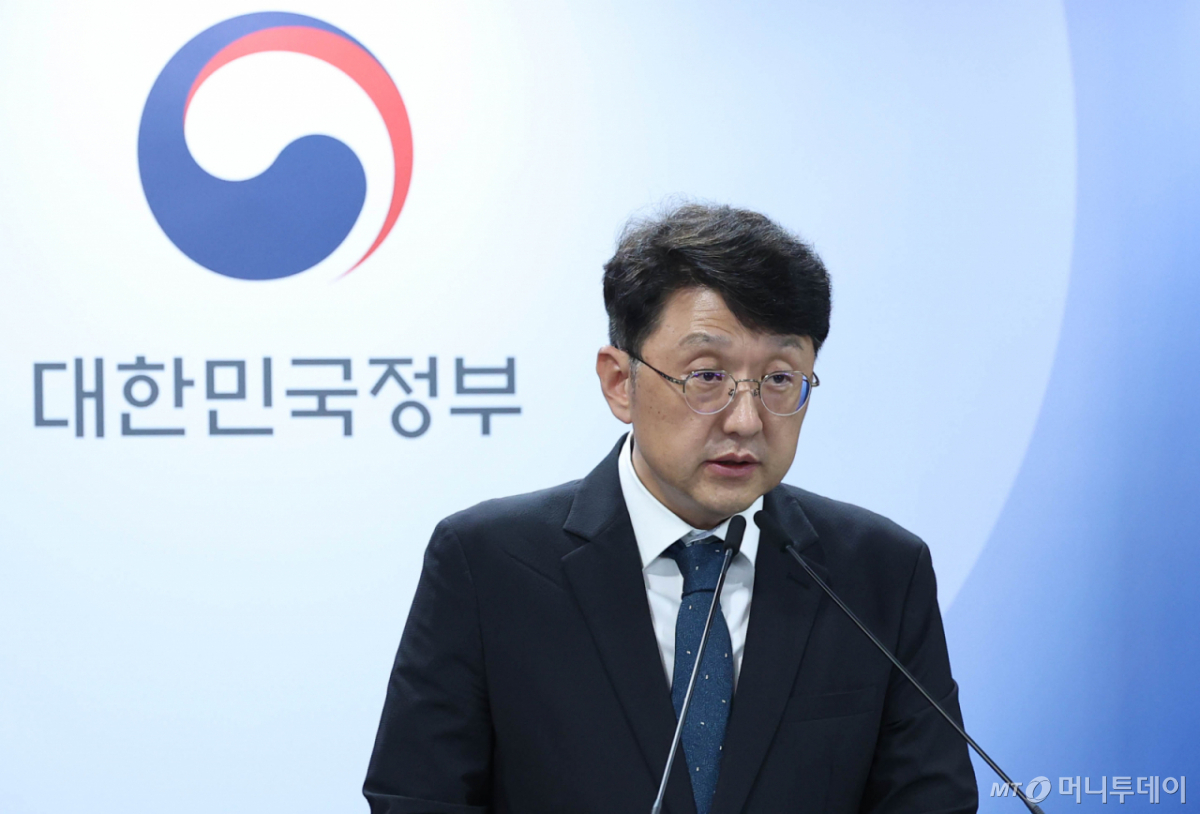
최우혁 과기정통부 정보보호네트워크정책실장은 15일 지행된 국회 과학기술정보방송통신위원회 국정감사에서 "올해 중소기업 보안 지원 예산으로 30억원이 책정돼 2900여개 기업을 지원하고 있다"면서 "내년 중소기업 집중 지원을 위한 보안관제서비스에 500억원 규모의 예산을 배정했으니 (예산안에) 의원님들의 많은 관심 부탁한다"고 말했다.
최근 금융권을 필두로 AI 해킹이 실체화된 가운데, 정부가 개발 중인 보안 특화 AI 모델(특파모)가 너무 늦다는 지적도 제기됐다.
이에 대해 최 실장은 "특파모 사업을 9월부터 해 늦은 감은 있다"면서 "그전에 오픈AI의 G-TAC(정부·기관용 신뢰기반접근프로그램)을 활용해 보안을 점검하고 있다"고 했다.
그러면서 누구나 화이트해커로 참여해 기업과 공공기관 보안 취약점을 찾아 신고할 수 있는 '취약점 공개 정책'(VDP, Vulnerability Disclosure Policy)과 '신고된 취약점을 조치한 이후에 공개하는 정책'(CVD, Coordinated Vulnerability Disclosure) 프로젝트를 제도화하겠다고 밝혔다.
최 실장은 "AI 해킹은 기존 해킹과 달라 동시다발적으로 아주 짧은 시간에 자동으로 수행된다는 게 특징"이라며 "해커들은 언제나 사이트를 공격할 수 있지만, 화이트해커들은 공격하면 불법 행위가 돼 이걸 완화해서 화이트해커도 공격하고 취약점 찾아서 보완할 수 있게 시범사업 중"이라며 이 같이 밝혔다.
한편 과기정통부와 한국인터넷진흥원(KISA)은 지난 5월 국내 최초로 '보안 취약점 신고·조치·공개 제도'(보안취약점 상시 신고조치제) 시범 사업을 시작했다. '미토스 쇼크' 이후 AI 공격에 대비하기 위해 만들어진 프로젝트로, 화이트해커들의 AI 활용 해킹도 시범사업에서 허용된다. 6월부터 11월까지 화이트해커들이 실전처럼 기업들의 홈페이지나 허용된 사이트에 대한 취약점 탐색·신고·조치 활동을 벌인다.