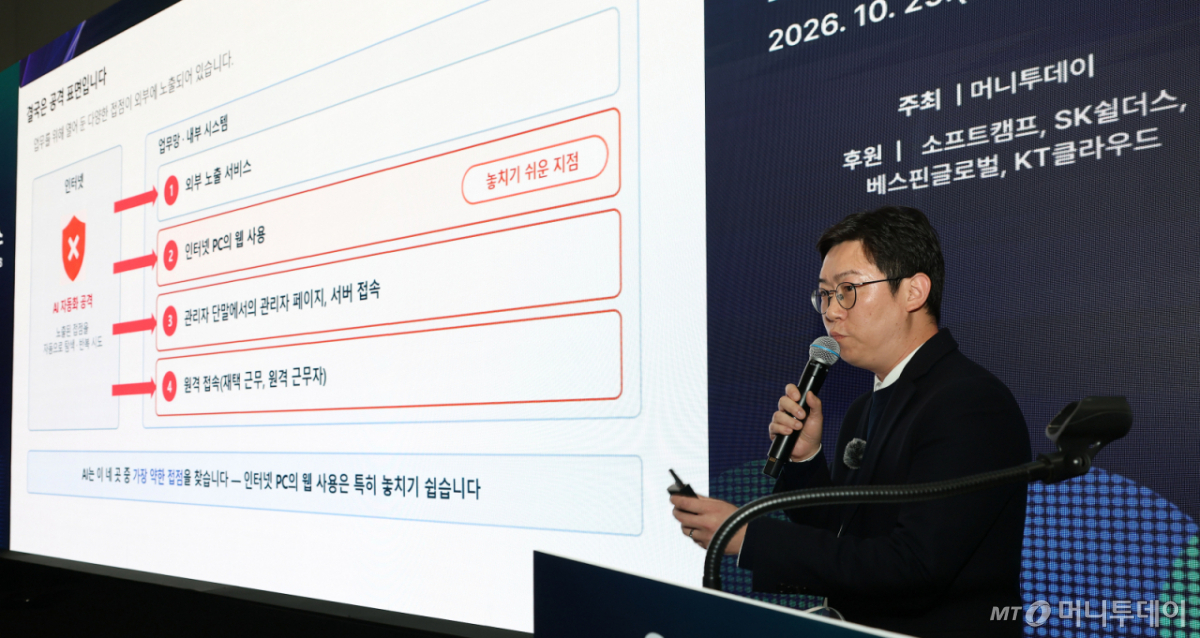
"AI 시대의 해킹은 수비자에게 불리한 구조입니다. 1000번을 막아도 1001번째 공격에 뚫리면 안 되기 때문이죠. 이 때문에 AI로 AI를 막는 것보다 중요한 것이 있습니다."
김동훈 소프트캠프 컨설팅본부 부장은 29일 서울 삼성동 코엑스 B홀에서 열린 '2026 AI 인프라 프런티어 컨퍼런스'에서 이같이 말했다. 김 부장은 이날 △공격 표면 축소 △AI 통제 △기록과 추적이라는 세 가지 대응 원칙을 제시했다.
우선 김 부장은 외부 공격을 받을 수 있는 표면을 줄여야 한다고 했다. 기업은 핵심 업무 시스템은 물론 임직원과 협력사가 사용하는 부가 서비스까지 지켜내야 한다. 서비스가 늘수록 외부에 공개되는 접속 주소와 인증 경로도 많아진다. 해결책으로는 RBI(웹 격리) 기술을 활용한 '외부 노출 서비스 격리'가 제시됐다.
단말기가 직접 웹페이지에 접속하지 않고 원격 서버로부터 렌더링(데이터·코드 등을 사람이 볼 수 있는 이미지로 만드는 과정)된 이미지만 전송받는 방식이다. 김 부장은 "단말기와 웹사이트 사이에 격리된 서버 공간에 브라우저가 탑재된 컨테이너를 하나 띄워 접속하는 방식"이라며 "악성 코드의 공격을 받으면 접속을 종료하고 컨테이너를 폐기하면 된다"고 설명했다.
소프트캠프는 신원 기반 접근 프록시(IAP)와 RBI를 결합한 실드 게이트(SHIELD Gate)를 운영한다. 접속 요청이 들어오면 IAP로 신원과 권한을 확인하고, 웹 콘텐츠는 원격 브라우저로 실행한다. 사용자별 권한에 따라 이용할 수 있는 서비스만 포털에 표시해주는 서비스가 가능하다. 김 부장은 "패치를 진행하는 시간이 보안상 약점인데, 실드 게이트는 내부 리소스를 격리해 완벽하게 막아낼 수 있다"고 말했다.
두 번째로 사내에서 쓰는 AI 에이전트의 권한을 통제해야 한다고 제안했다. AI 에이전트가 누구에게 권한을 위임받았는지, 어떤 업무를 위해 어떤 도구를 호출했는지 등을 파악해야 한다는 것이다. AI에 업무를 맡겼다는 이유만으로 모든 접근 권한을 넘기면 권한이 남용되고, 반대로 모든 권한을 막으면 업무 효율성이 떨어진다.
소프트캠프의 '실드 AI 게이트웨이'는 에이전트는 물론 에이전트에 권한을 위임한 사용자의 신원까지 함께 확인하고, 이에 따라 사용할 수 있는 도구 목록을 제한한다. 에이전트가 누구의 권한으로 어떤 도구를 호출했는지 기록해 추적할 수 있게 한다. 김 부장은 "AI 에이전트는 사람처럼 일하기 때문에 구분하기 어렵다"며 "AI 에이전트 소유자 등록, AI 에이전트 대상 신원 발급, 최소 권한 원칙 정리, 퇴사 후 라이센스 회수 등 절차가 필요하다"고 말했다.
마지막으로 기록과 통제의 중요성을 강조했다. 사고가 발생한 후 감사·대응하는데 필요해서다. 회사의 통제 규칙이 과부족한지 여부를 판단하는 데도 도움이 된다. 김 부장은 "격리한 모든 것을 인증부터 사용 이력까지 기록해야 한다"며 "오탐이나 과탐(과잉 탐지)이 발생하는 경우 확인도 용이하다"고 밝혔다.
독자들의 PICK
지금 1,334명 읽는 중