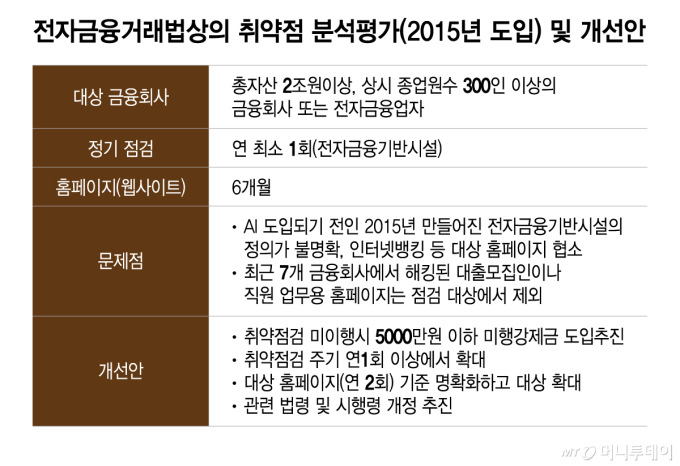
금융권의 잇따른 해킹사고 대책으로 최소 연 1회 이상의 취약점 분석평가 주기를 단축하고 연 2회 의무인 홈페이지(웹페이지) 적용대상을 대폭 확대하는 방안이 추진된다. AI(인공지능) 에이전트에 의한 것으로 추정되는 이번 해킹공격은 금융회사 '외곽' 시스템에서 벌어졌는데 정작 법상 취약점 점검대상은 아니었던 것으로 나타났다.
7일 금융당국에 따르면 금융위원회는 전자금융거래법상의 전자금융기반시설의 취약점 분석·평가대상을 대폭 확대하는 방안을 추진한다.
취약점 분석평가는 정보보안을 위한 '출발점이자 기본'이라고 할 수 있지만 현행 규제는 2015년에 만들어졌다. AI에 의한 해킹이 버젓이 발생하는데 관련 규제는 AI를 경험하지 않은 10년 전에 만들어져 시대를 따라가지 못한다는 비판이 제기된다.
금융당국은 우선 현행 '연 최소 1회' 이상으로 돼 있는 전자금융기반시설의 취약점 분석평가 주기를 최소 연 2회 이상으로 늘리는 방안을 검토한다. 연 2회로 돼 있는 홈페이지 점검주기나 대상은 대폭 강화된다. 현재는 결제나 이체 등의 금융거래가 있는 홈페이지만 대상이다.
금융권 관계자는 "한쪽의 과일이 썩으면 주변 과일이 썩듯 금융거래가 수반되지 않은 홈페이지가 취약하면 고객용 인터넷뱅킹까지 안전을 장담하지 못한다"며 "홈페이지 점검대상을 더 확대해야 해킹에 철저히 대비가 가능해진다"고 말했다.
취약점 점검을 하지 않은 금융사에 대해선 실질적인 제재도 추진된다. 이미 국회엔 취약점 점검을 하지 않거나 안전성 확보의무를 위반한 경우 건당 5000만원 이하의 이행강제금을 도입하는 내용의 법률개정안이 발의돼 있다.