취약점 점검을 더 자주 하고 대상을 넓혀도 금융회사가 어떤 IT(정보기술) 자산을 가졌는지 빠짐없이 파악하지 못하면 해킹 사각지대는 남는다. AI(인공지능)를 활용한 공격은 정기점검 대상에서 빠진 서비스의 빈틈까지 노릴 수 있는 만큼 점검횟수를 늘리는 데 그치지 않고 '자산식별'을 상시화하는 체계가 필요하다는 지적이 제기된다.
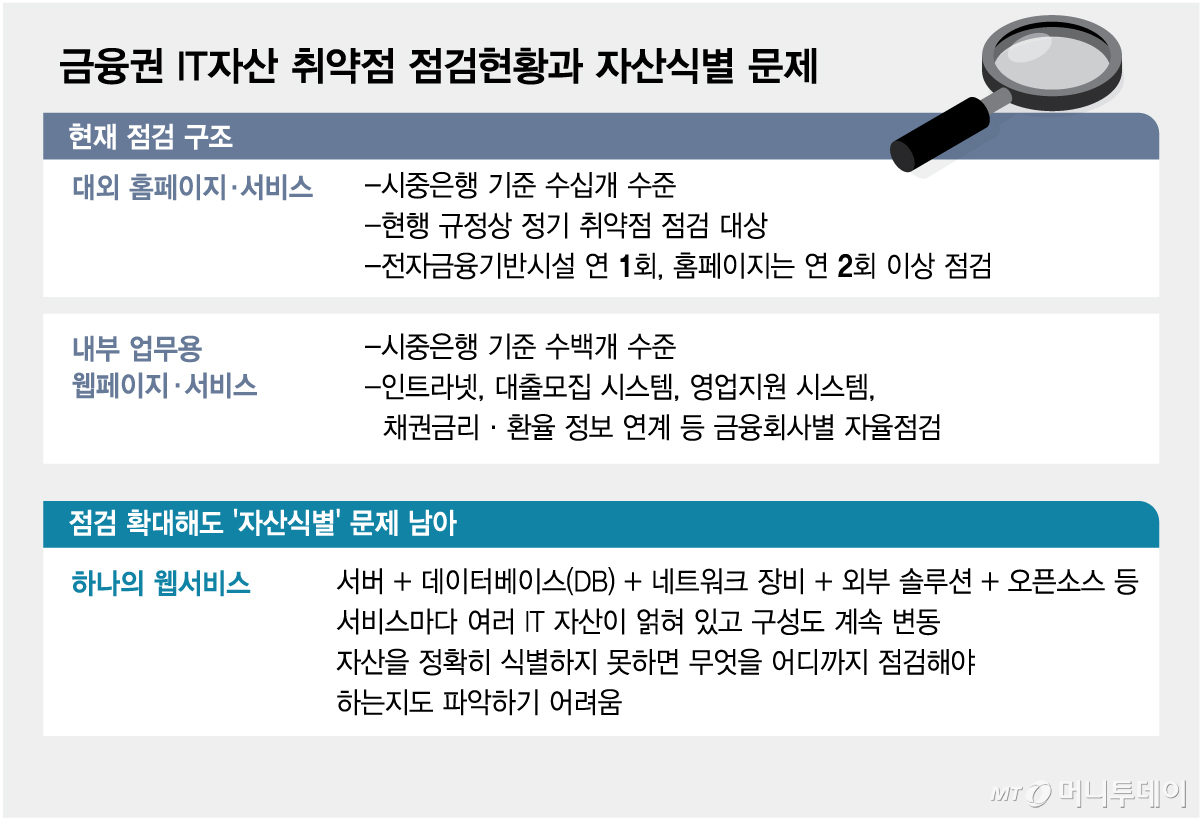
7일 금융권에 따르면 주요 시중은행이 운영하는 대외 홈페이지와 웹서비스는 은행별로 40~50개 안팎이지만 직원들이 사용하는 내부 업무용 시스템까지 합치면 300~400개에 이르는 것으로 파악됐다. 내부 시스템에는 인트라넷뿐 아니라 대출 관련 업무 시스템, 자금시장 부서가 채권금리와 환율 등 외부정보를 불러오는 시스템 등 사업부서별로 다양한 서비스가 포함된다.
은행들은 의무점검 대상이 아닌 시스템도 자체 점검해왔다. 특히 카카오뱅크는 법정 필수 점검대상 여부와 관계없이 대외·내부 홈페이지와 웹서비스 100여개를 모두 보안점검 대상으로 관리한다. 금융보안원과 정보보호전문기업, 모의해킹전문기업 등을 통해 연 4회 이상 정기점검을 하고 신규 서비스 출시나 기능 추가 때도 상시점검한다.
내부 시스템 점검이 의무가 아닌 만큼 은행별 관리방식은 제각기 다르다. 한 은행은 내부 서비스를 연 1회 목표로 점검하면서 수시점검을 병행하고 또 다른 은행은 점검 때마다 주제를 달리하는 테마점검을 실시한다. 결국 의무점검 밖 자산은 은행 자율에 맡겨져 있어 점검범위와 주기에 차이가 나는 셈이다.
금융당국이 취약점 분석·평가주기는 단축하고 점검범위를 확대하기로 한 만큼 기존 사각지대를 줄이는 효과는 있을 것으로 예상된다. 금융회사별 관리 수준에 차이가 있는 만큼 의무점검 범위를 넓히는 데 의미가 있다는 평가다. 금융위원회 관계자는 "취약점 분석·평가주기 단축과 점검범위 확대, 이행강제 수단 강화 등 다각적이고 체계적인 보완방안을 추진하고 있다"고 밝혔다.
다만 점검범위를 아무리 넓혀도 금융회사가 운영 중인 서비스와 그 안의 IT 자산을 빠짐없이 식별하지 못하면 새로 확대된 점검망에서도 누락될 수 있다.
금융권 관계자는 "앱 하나도 서버와 데이터베이스, 네트워크 장비 등 여러 자산으로 구성되고 그 구성과 개수도 계속 바뀐다"며 "내부 시스템까지 포함하면 관리대상이 수백 개에 달하는 만큼 자산을 정확히 식별하지 못하면 무엇을 어디까지 점검할지 정하는 것부터 쉽지 않다"고 말했다.
의무점검 밖 자산은 당국에 상시보고하는 대상도 아니어서 실제 얼마나 식별되고 있는지 파악하기 어렵다. 금융회사들은 금융위에 전자금융기반시설, 금융감독원에 공개용 홈페이지 관련 취약성을 점검받는다. 금융결제원엔 오픈뱅킹 취약성을 2년 주기로, 마이데이터(본인신용정보관리업)는 금융보안원에 연 1회 보안 취약성 검증을 받는다. 반면 그 밖의 내부 업무용 자산이 얼마나 식별·관리되고 있는지는 대외비라는 것이 은행들 입장이다.
결국 AI 시대에는 '얼마나 자주 점검하는지'보다 '무엇을 점검해야 하는지 빠짐없이 알고 있는지'가 먼저라는 지적이다. 김승주 고려대 정보보호대학원 교수는 "자산식별은 보안의 첫 단추고 AI 방어 시스템이 있어도 자산 파악이 안돼 있으면 적용대상 자체가 누락될 수 있다"며 "미국 연방정부 시스템은 주 단위로 자산정보를 업데이트하는 만큼 국내도 연 1~2회 수준의 점검을 넘어 자산을 상시 파악하고 그 위에서 AI로 취약점을 점검하는 체계를 갖춰야 한다"고 말했다.