지난해 말 국내외 주요 민간·공공기관 60여곳이 해킹당한 사건은 해킹조직 '라자루스'의 소행인 것으로 드러났다. 라자루스는 북한 정찰총국이 배후인 것으로 알려져 있다.
경찰청 국가수사본부는 지난해 11월부터 금융보안인증 소프트웨어 취약점 악용 공격 사건을 수사한 결과 "공격 인프라 구축 방법, 공격 방식, 악성코드 유사성 등을 토대로 이번 사건을 북한 해킹조직 라자루스의 소행으로 판단했다"고 18일 밝혔다.
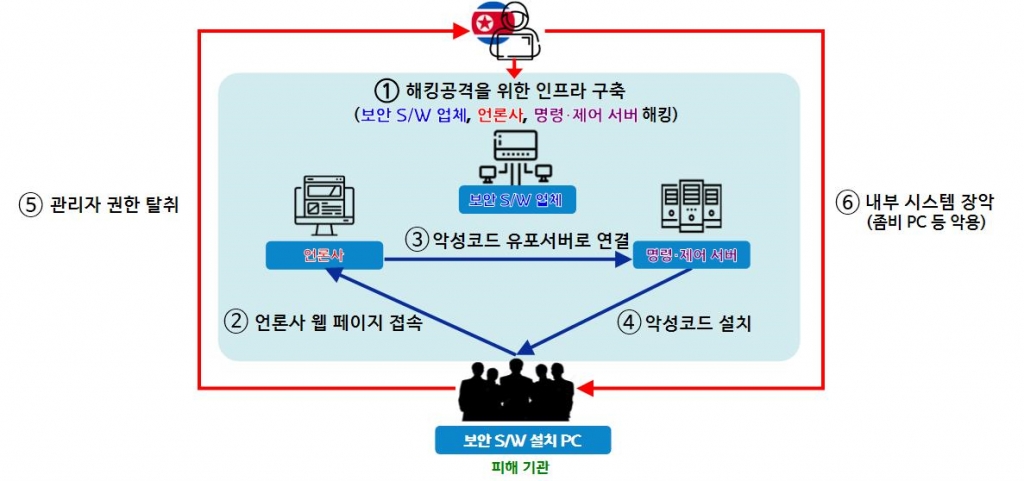
라자루스는 인터넷뱅킹 등 전자금융서비스 이용에 필수적으로 설치되는 소프트웨어의 취약점을 악용해 국민 대다수가 접속하는 언론사 사이트를 악성코드 유포 매개체로 활용했다.
이들은 취약 버전의 금융보안인증 소프트웨어가 설치된 컴퓨터가 특정 언론사 사이트에 접속할 경우 자동으로 악성코드가 설치되는 워터링홀(Watering hole) 수법을 썼다. 이 수법은 방문 가능성이 높거나 많이 사용하는 사이트를 감염시킨 후 피해자가 해당 사이트에 접속시 컴퓨터에 악성코드를 추가로 설치하는 공격 방식이다.
라자루스는 2014년 미국 소니픽처스 해킹사건, 2016년 방글라데시 중앙은행 해킹사건, 2017년 워너크라이 랜섬웨어 사건 등에 연루된 것으로 알려진 북한의 해킹조직이다. 정부는 지난 2월 사이버 분야 대북 독자제재 대상으로 라자루스를 지정하기도 했다.
경찰 관계자는 "국내 61개 기관이 해킹된 것으로 확인했다"며 "국내 1000만 대 이상의 컴퓨터에 설치된 금융보안인증 프로그램의 취약점을 활용해 대규모 사이버 공격을 준비했을 가능성도 배제할 수 없지만 관계기관 합동대응을 통해 이를 사전에 확인·차단한 사례"라고 밝혔다.
북한은 2021년 4월 국내 유명 금융보안인증 업체를 해킹해 소프트웨어의 취약점을 찾아내고 공격에 활용할 웹 서버와 명령·제어 경유지 등 공격 인프라를 장기간 치밀하게 준비한 것으로 확인됐다.
경찰청은 북한의 해킹 수법이 날로 고도화되고 있는 만큼 추가적인 피해 예방을 위해 보안인증 프로그램을 최신 버전으로 업데이트해 줄 것을 강조했다.
경찰 관계자는 "이번 사건에서 확인된 해외 공격·피해지에 대한 국제 공조수사를 진행하는 한편 추가 피해 사례, 유사 해킹 시도 가능성에 대한 수사를 계속 이어나갈 계획"이라고 밝혔다.