

검색
기사
-
韓개발자 절반 쓰는 자바도 로그인없이 뚫린다…정부 "보안 업데이트 "
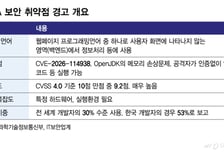
지난달 보고된 'PHP 보안취약점' 대란에 이어 전 세계적으로 홈페이지 제작 등에 두루 쓰이는 JAVA(자바)에서도 심각한 보안 취약점이 발견됐다. 특히 우리나라는 자바 사용 비중이 전 세계 평균보다 높은 것으로 나타나 공공기관 홈페이지를 중심으로 대규모 피해가 발생할 수 있다는 우려가 나온다. 18일 과학기술정보통신부와 KISA(한국인터넷진흥원), IT 업계 등에 따르면 최근 자바의 실행 환경인 오픈제이티케이(OpenJDK)에서 보안취약점이 발견됐다. 자바는 웹서비스와 그룹웨어, ERP(전사적자원관리) 등에서 프로그램을 개발하고 실행하는데 사용하는 기반언어로 전 세계적으로 가장 널리 쓰이는 기업용 백엔드(사용자의 눈에 보이지 않는 영역에서의 정보처리) 언어 중 하나다. 전 세계 개발자 중 약 30%가 자바를 사용하는 것으로 나타났다. 이번에 발견된 보안 취약점(Java4Shell, CVE-2026-114938 등)은 비정상적인 입력을 처리하는 과정에서 메모리 손상을 부를 수 있다고 한다. 바꿔 말해 공격자(해커)가 로그인 같은 인증이 없어도 원격에서 악성 코드 등을 실행, △서버 장악 △내부망 침투 △개인·업무정보 유출 △서비스 중단 등을 할 수 있다는 얘기다.
-
인증 없이 다 뚫린다...PHP 이어 '자바'도 치명적 취약점
최근 웹 개발 언어 PHP에서 심각한 보안 취약점이 발견된 데 이어 기업과 공공기관의 정보시스템에 널리 쓰이는 자바에서도 치명적 수준의 취약점이 확인됐다. 정부는 악성코드 실행 등 피해가 발생할 수 있다며 기업과 기관에 긴급 점검과 보안 업데이트를 권고했다. 과학기술정보통신부와 한국인터넷진흥원(KISA)은 18일 자바 실행환경인 오픈JDK에서 보안 취약점이 발견됨에 따라 신속한 보안조치가 필요하다고 밝혔다. 이번에 발견된 취약점은 '자바포셸(Java4Shell)'로 불리는 'CVE-2026-114938' 등이다. 비정상적인 입력을 처리하는 과정에서 메모리 손상이 발생하는 문제로, 일부 프로그램에서는 공격자가 별도의 인증 없이 원격으로 임의의 코드를 실행할 수 있다. 미국 보안업체 칼리프는 해당 취약점을 자바포셸로 명명하고 CVSS(공통취약점평가시스템) 4. 0 기준 위험도를 10점 만점에 9. 2점으로 평가했다. 최고 위험 수준인 '치명적(Critical)' 등급에 해당한다. 칼리프에 따르면 취약점은 오픈JDK의 베이스64 디코더에서 발생한다.
입력하신 검색어 cve 2026 114938 와 일치하는 결과가 없습니다.
다른 검색어를 입력하시거나 검색어 수를 줄여 보시기 바랍니다.
또한 검색 필터를 조정하여 결과 범위를 넓히는 것도 도움이 될 수 있습니다.
입력하신 검색어 cve 2026 114938 와 일치하는 결과가 없습니다.
다른 검색어를 입력하시거나 검색어 수를 줄여 보시기 바랍니다.
또한 검색 필터를 조정하여 결과 범위를 넓히는 것도 도움이 될 수 있습니다.