


최근 교회, 은행, 결혼정보회사 등 민관을 가리지 않고 정보 유출 사고가 발생하는 가운데 이를 관리할 컨트롤타워 부재 문제가 다시 불거졌다. 부처별로 보안 대응 체계가 달라 위협에 대응할 골든타임을 놓치고 있다는 지적이다.
7일 이해원 강원대학교 법학전문대학원 교수가 지난달 국회 입법조사처에 제출한 보고서에 따르면 국내 AI 보안 대응은 영역별로 파편화돼있다. 공공 부문은 국가정보원, 민간 일반 영역은 과학기술정보통신부와 KISA(한국인터넷진흥원), 금융 부문은 금융위원회와 금융보안원이 관리 권한을 가지고 있다.
이 교수는 AI 모델과 인프라가 경계 없이 융합되는 환경에서 이런 칸막이식 대응이 정보 공유를 지연시키고 실효성 있는 범국가적 대응을 가로막는다고 지적했다. 초지는 위협이 발생했을 때 이를 총괄적으로 조율하고 집행할 컨트롤타워가 부재하다 보니 급변하는 사이버 전선에서 사각지대가 발생한다는 것이다.
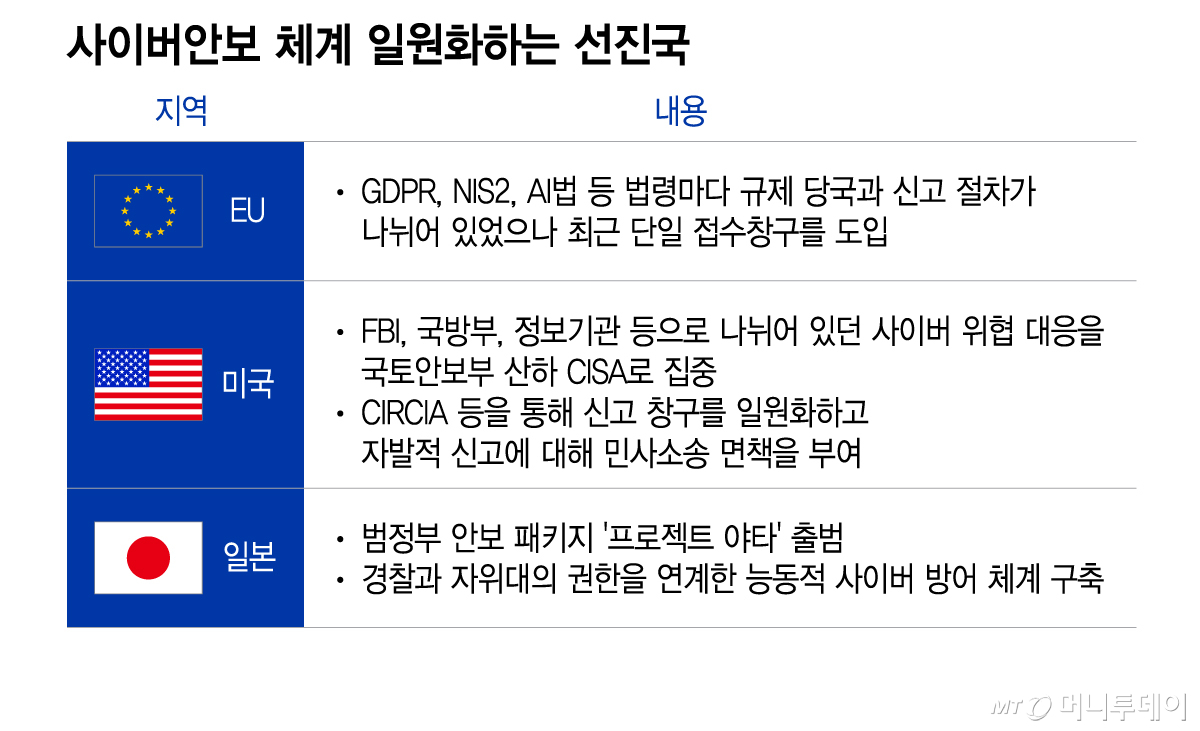
이는 최근 글로벌 추세와도 반대되는 모습이다. EU(유럽연합)의 경우 GDPR(개인정보보호), NIS2(사이버보안), AI법 등 법령마다 규제 당국과 신고 절차가 나뉘어 있었으나 최근 단일 접수창구를 도입하는 디지털 옴니버스 패키지를 추진하고 있다. 여러 부처와 기관에 걸쳐 있던 규제 집행 및 사고 신고 창구를 일원화해 범유럽 차원의 유기적 대응 체계를 마련하는 중이다.
미국은 FBI(연방수사국), 국방부, 정보기관 등으로 나뉘어 있던 사이버 위협 대응을 국토안보부 산하 CISA로 집중시켰다. 특히 CIRCIA(사이버사건보고법) 등을 통해 신고 창구를 일원화하고 자발적 신고에 대해 민사소송 면책을 부여함으로써 부처 간 정보 공유의 실효성을 높였다. 일본도 미토스 사태 이후 범정부 안보 패키지인 '프로젝트 야타'를 출범하고 AI 전략본부를 중심으로 AI 기본계획을 전격 수정했다. 경찰과 자위대의 권한을 연계한 능동적 사이버 방어 체계를 구축하는 등 범부처 차원에서 민첩하게 컨트롤타워를 가동하는 모습이다.
한편 국내에도 이미 이런 내용의 법안이 발의돼 논의 중이다. 유용원 국민의힘 의원이 지난해 7월 대표 발의한 '국가사이버안보법안'은 국가 차원의 종합적·체계적인 사이버안보 업무 수행과 효율적인 사이버공격·위협 대응을 위해 국가정보원에 국가사이버안보센터를 두는 내용이 중심이다. 또 사이버공격·위협 대응에 필요한 정보의 효율적인 배포, 공유 및 관리를 위해 정보공유시스템을 구축하고 운영하도록 규정하고 있다. 법안은 현재 국회 정보위원회에 계류 중이다.
독자들의 PICK!
이 교수는 "부처별로 대응이 다른 데다가 기업은 보안 사고 발생 시 과도한 징벌적 제재와 사후 처벌에 대한 부담감을 느껴 정보가 은폐되고 국가 전체의 공급망 보안 역량이 약화하는 악순환이 반복되고 있다"며 "부처 간 칸막이를 허물고 민간 기업이 안심하고 취약점과 위협 정보를 공유할 수 있도록 법적 면책과 인센티브를 부여해야 한다"고 말했다.