

8월말 iM뱅크에도 AI에이전트 의심 공격 발생해 실시간 대응..iM은 유출사고 빗겨가
망분리 완화 대상 10개 금융사, AI 활용한 취약점 점검 미온적
금융권 방심과 안일한 대응이 이번 사태 키웠다는 비판
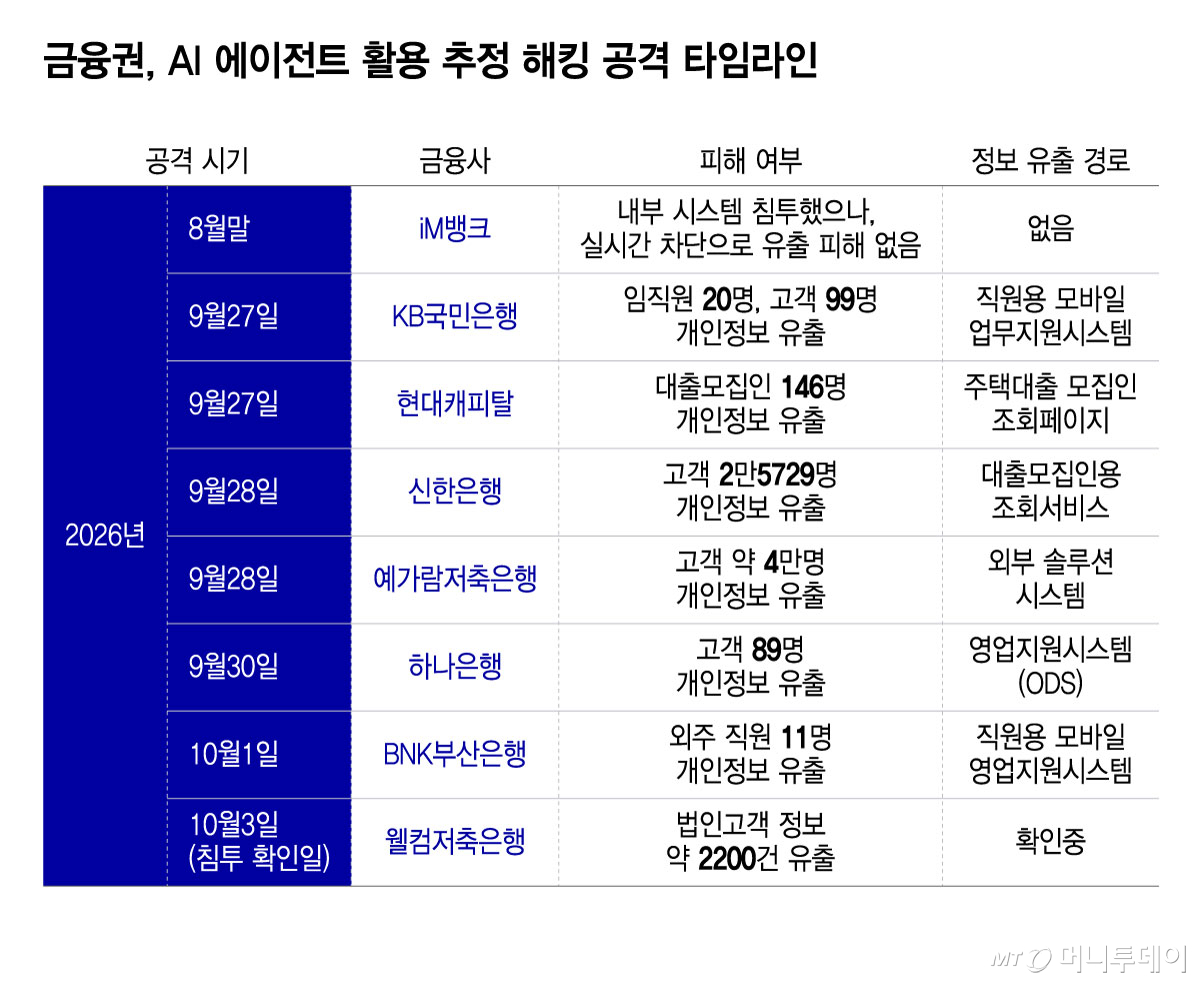
최근 금융권을 덮친 인공지능(AI) 의심 해킹 공격이 불과 한 달 전에도 있었던 것으로 확인됐다. 지난 8월말 iM뱅크는 내부 시스템까지 침투당했지만 실시간 대응해 정보유출을 막았다. 금융당국이 이에 앞서 망 분리 규제 완화 대상 10개 금융회사에 해킹에 대비한 고도의 AI 기반 취약점 점검까지 요구한 데 이어 실제 공격 사례까지 있었지만 결국 정보 유출 사고가 발생한 것이다. 금융권의 방심과 안일한 대응이 이번 사고의 주요 원인이란 비판이 나온다.
6일 금융권에 따르면 시중은행 iM뱅크는 지난 8월 말 외부 해킹 세력이 내부 시스템에 침투한 사실을 탐지했다. 최근 7개 금융회사에서 발생한 AI 에이전트 의심 공격과 IP(인터넷프로토콜)는 다르지만 AI를 활용한 해킹이라는 점에서는 유사했다 . iM뱅크는 즉시 금융보안원과 공격 정보를 공유하고 공동 대응에 나서 추가 침투와 정보유출을 차단했다.
iM뱅크는 이후 당시 공격 경로와 취약점을 분석해 보안 수준을 높이는 등 후속 조치에 나섰다. 그 결과 최근 금융권을 겨냥해 AI 의심 해킹 공격이 이어졌지만 iM뱅크에서는 침투 흔적이 발견되지 않았다. 한 달 먼저 유사한 공격을 경험하고 취약점을 보완한 것이 실제 피해를 막는 데 결정적인 영향을 미친 것으로 분석된다.
반면 iM뱅크와 달리 KB국민은행, 신한은행, 하나은행, BNK부산은행 등은 지난달 말 AI 에이전트로 의심되는 공격에 속수무책으로 당해 고객의 개인 신용정보가 유출된 것이다.
특히 금융당국은 지난 6월 망 분리 규제 해제를 하면서 비조치의견서를 발급 받는 10개 금융회사에 AI 기반의 취약점 테스트를 하도록 했으나 상당수 금융회사가 미온적인 것으로 확인됐다. 금융당국은 당초 10개 금융회사에 대해 7월말까지 고도의 AI를 활용한 취약점 테스트를 하도록 했다.
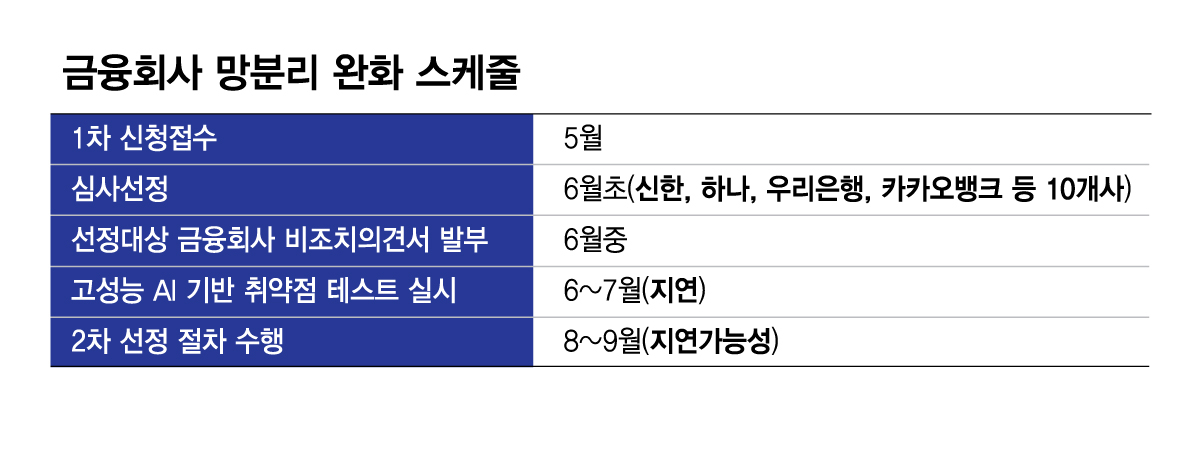
다른 금융회사와 달리 망분리 규제 예외 적용을 받은 이들 금융사들은 기업용 안전관리형 생성형 AI 서비스인 '아마존 베드락'과 계약을 맺는 등 외부의 고성능 AI를 활용해 내부 취약점을 테스트 할 수 있는 권한을 처음 부여 받은 것이다. 취약점 테스트를 제대로 하려면 고액의 토큰이 필요해 막대한 비용을 투입해야 한다. 또 취약점이 발견돼도 당장 이를 개선할 보안 인력도 충분치 않아 테스트를 차일 피일 미룬 것이다.
결국 금융당국이 지난달 취약점 테스트 결과를 요구하고 나섰다. 당초 10개 금융회사의 취약점 점검 결과를 2차 망분리 완화 대상회사 등에도 공유하려 했으나 계획대로 진행되지 못했다. 이 괴정에서 1차 망분리 완화 대상인 신한은행과 하나은행 등에서 정보 유출 사고가 벌어진 것이다.
금융권 관계자는 "취약점 테스트가 이번 AI 해킹 대상인 '외곽'의 공격까지 모두 포괄할 수 없었다고 해도 메인 프로그램까지 AI로 점검할 기회를 놓쳤다는 점에서 금융회사의 안일한 보안의식을 고스란히 확인할 수 있다"며 "이번 사태를 계기로 인력과 비용을 더 투입해서라도 AI를 활용한 취약점 점검을 제대로 해야 한다"고 지적했다.