FISCON 2026 행사 앞서 연단에 서서 발언…"근본적 재발방지대책 마련, 정보보호체계 철저히 개선"
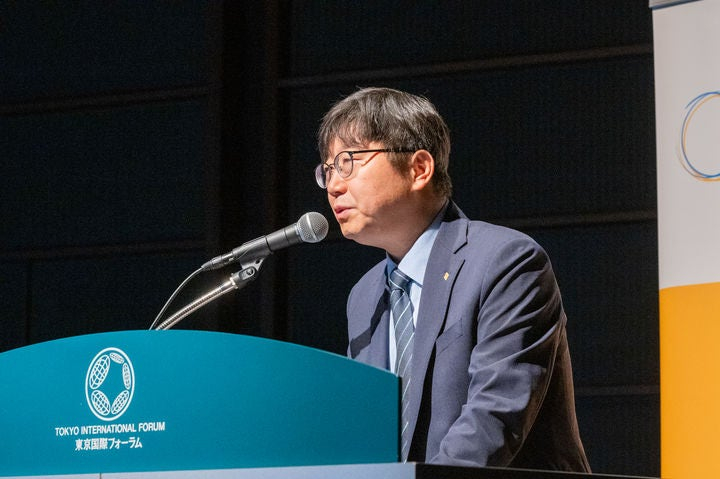
금융권 보안 컨트롤타워 역할을 맡고 있는 금융보안원이 해킹 공격을 받은 가운데, 박상원 금융보안원장이 12일 대국민 사과했다.
박 원장은 이날 여의도 콘래드호텔에서 열린 '금융정보보호 컨퍼런스(FISCON 2026)' 행사에 앞서 "지난 9일 정보유출사고로 국민 여러분과 금융권 관계자 여러분께 큰 심려를 끼친 데 대해 사과드린다"며 "금융보안 전문기관으로서 높은 수준의 보안을 유지해야 함에도 불구하고 이번 사고가 발생한 데 대해 송구스럽게 생각한다"고 밝혔다.
박 원장은 "현재 추가 유출 여부와 사고 원인을 철저히 규명하고 있다"며 "모든 시스템을 전수 점검해 근본적인 재발방지 대책을 마련하겠다"고 강조했다.
이어 "이번 일을 계기로 정보보호체계 전반을 더 철저히 개선하고 금융회사의 보안을 뒷받침하는 역할을 충실히 해나가겠다"며 "다시 한 번 진심으로 사과드린다"고 했다.
올해로 20주년을 맞는 FISCON은 금융권의 사이버 위협 대응과 정보보호 역량 강화를 논의하는 행사다. 올해는 금융권의 해킹 사고가 한 달째 이어지고 금융보안 문지기 격인 금융보안원까지 뚫린 가운데 열리게 됐다.
앞서 금융보안원은 지난 9일 상시평가지원 시스템에서 외부 해킹 공격에 따른 정보 유출 사실을 확인하고 금융위원회 등에 신고했다. 타깃이 된 상시평가 시스템은 금융회사가 보안상태 평가에 필요한 행정서식 등의 자료를 제출하는 시스템이다. 금융보안원에 따르면 현재까지 확인된 유출 정보는 행정서식 약 200건과 해당 서식에 포함된 개인정보 300여건, 시스템 이용자 정보 350여건 등이다.