국가정보원이 PHP 보안 취약점에 대응해 국가·공공기관에 시스템 운영 일시 중지를 권고하는 방안을 검토중이다. 국내 PHP 서버 상당수가 보안 대응이 어려운 구버전을 사용하는 가운데, 국정원도 패치 독려를 넘어 공공시스템 운영에 영향을 줄 수 있는 추가 조치까지 검토에 나선 것이다.
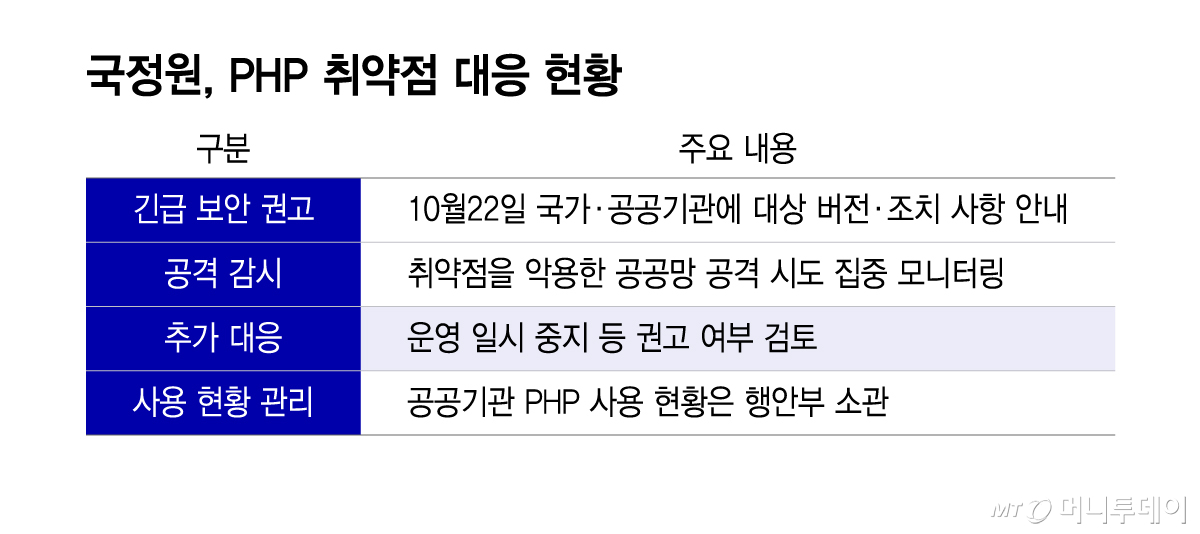
국정원은 27일 머니투데이 질의에 "위협 상황에 대한 종합적인 고려하에 운영 일시 중지 등 권고 조치 여부를 검토 중"이라고 밝혔다. 필요하면 공공시스템을 잠시 멈추도록 권고하겠다는 의미다.
공공시스템이 운영을 멈추면 해당 시스템을 사용하는 업무나 서비스에 영향을 주게 된다. 하지만 보안 조치가 늦어지는 동안 발생할 수 있는 공공망 침해 위험이 더 크다고 판단하고 대비하려는 취지로 풀이된다.
앞서 국정원은 지난 22일 국가·공공기관에 대상 버전과 조치 사항 등을 담은 보안 권고문을 긴급 배포했다. 각 기관이 패치를 신속하게 적용하도록 안내하고, 해당 취약점을 악용한 국가·공공기관 전산망 대상 사이버공격 시도를 집중 모니터링하고 있다.
한국은 구버전 사용 비중이 높다. 이는 보안 대응을 어렵게 하는 요인이다. 글로벌 보안업체 말로리의 분석에 따르면 인터넷 검색엔진 쇼단에서 버전 정보가 확인된 국내 PHP 서버 5만6423건 중 89%가 PHP 8.1 이하를 사용한다. 세계 평균인 73.5%보다 15.5%포인트 높다.
PHP는 웹사이트 개발 등에 널리 쓰이는 프로그래밍 언어다. 오래된 버전에서 최신 버전으로 전환하면 기존 홈페이지 기능이 정상적으로 작동하지 않는 등 호환성 문제가 생길 수 있다. 업데이트가 필요하다는 사실을 알아도 곧바로 적용하기 어려운 곳이 있다는 의미다.
과학기술정보통신부와 KISA도 지난 26일 배포한 'PHP2Shell 보안 취약점 FAQ'에서 업데이트와 침해 흔적 점검을 당부했다. 당장 패치가 어렵다면 임시 보안 조치를 시행하고, 필요한 조치가 어려우면 홈페이지 운영 일시 중단도 검토하도록 안내했다.