

토스 '페이스페이'·네이버페이 '페이스사인' 서비스
얼굴 데이터 보안 우려, 서비스 확산에 걸림돌
양사 "얼굴정보 유출되더라도 악용 못 해" 공통적으로 강조
AI(인공지능) 해킹 공격이 금융권을 덮치면서 얼굴인식 결제 이용자의 생체 정보 유출 우려도 커지고 있다. 토스와 네이버페이가 국내에서 공격적으로 '얼굴 결제'를 확산시키고 있지만 얼굴 정보의 유출 가능성을 걱정하는 고객이 여전히 많다. 얼굴 정보의 유출에는 비밀번호 변경과 같은 대응 방안이 마땅치 않아 더 우려가 크다.
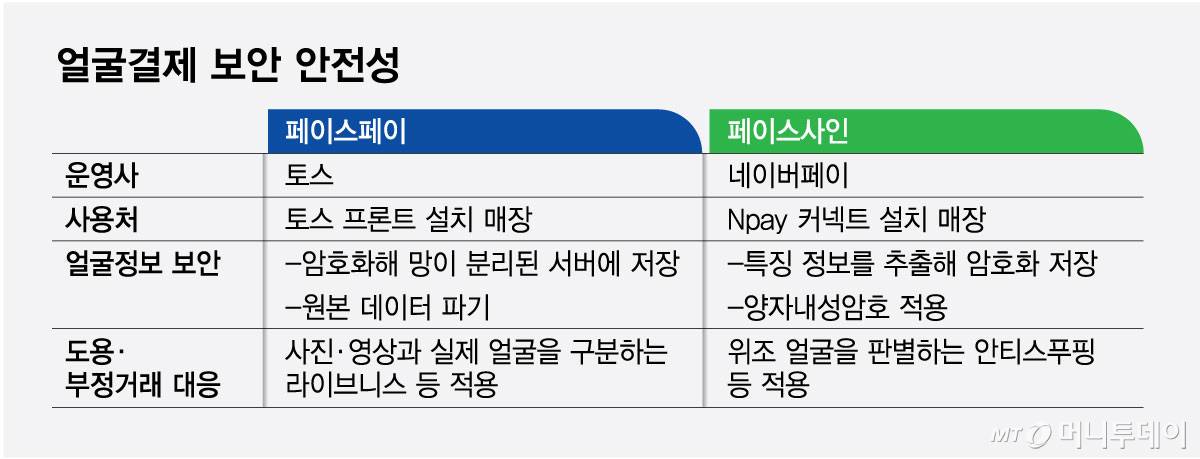
7일 금융권에 따르면 토스와 네이버페이는 자사의 오프라인 단말기에서 각각 얼굴인식 기반 결제인 '페이스페이'와 '페이스사인'을 서비스 중이다. 얼굴인식 결제를 할 수 있는 양사의 오프라인 단말기는 전국에 약 60만대가 깔렸다.
공격적인 마케팅에도 국내에서 '얼굴 결제'가 아직 대중화하지 못한 이유 중 하나는 정보 유출 우려다. 촬영된 자기 얼굴 사진을 사기업 서버에 저장해 두는 것에 여전히 많은 사용자가 거부감을 드러내고 있다.
최근 AI를 활용한 것으로 추정되는 해킹 공격이 금융권을 동시다발적으로 덮치면서 정보 유출의 걱정이 어느 때보다도 높아졌다. 각종 정보보호 인증 및 평가에서 최고 등급을 받았다고 자랑했던 시중은행들조차 해킹을 피하지 못했기에 토스와 네이버페이가 자랑하는 보안 기술의 안전성도 장담할 수 없는 상황이다.
특히 얼굴과 같은 생체 정보 유출은 '비밀번호 변경'처럼 사후 대응이 어렵다는 점에서 더 타격이 크다. 기존 정보를 폐기하고 촬영을 다시 한다고 하더라도 고객의 얼굴 자체가 바뀌는 건 아니기 때문이다.
토스와 네이버페이는 공통적으로 얼굴 정보가 해킹으로 유출되더라도 이를 복원해 악용할 수 없다고 강조한다.
토스는 고객의 얼굴에서 추출한 원본의 특징 정보는 저장하지 않으며 실제 인식·결제에 사용되는 특징 정보는 단방향으로 변환해 복호화할 수 없는 형태로 저장한다고 설명한다. 또 여기서 한 번 더 암호화를 적용하는 이중 암호화 방식으로 보호한다고 덧붙였다.
토스 측은 "페이스페이 데이터는 암호화해 별도 서버에서 관리하고 결제 단말기에는 얼굴 정보가 저장되지 않는다"며 "이중 암호화된 특징 정보가 외부로 유출되는 상황이 발생하더라도 암호화 키를 교체하는 방식으로 기존에 유출된 특징 정보를 더 이상 유효하지 않도록 조치할 수 있다"고 밝혔다.
네이버페이는 페이스사인을 비롯해 모든 서비스의 데이터 전송 구간에 양자내성암호(PQC)를 적용한다. 토스와 마찬가지로 해킹 등으로 인해 얼굴 정보가 유출되더라도 해독이 불가능하다는 게 네이버페이 측 설명이다.
독자들의 PICK!
토스와 네이버페이 모두 해킹으로 고객 얼굴이 유출될 경우 기존 데이터는 삭제하고 피해 규모에 따른 보상을 약속했다. 토스는 부정 결제 등 피해 발생 시 선제적으로 보상하는 '안심보상제'를, 네이버페이는 정보 유출 피해 보상에 대비하기 위한 보험 가입을 강조했다.
다만 양사는 부정 결제 없이 고객의 얼굴 정보만 유출됐을 경우에는 어떻게 피해 보상할 것인지에 대해선 자세한 설명이 없었다.