


개인정보보호위원회(이하 개인정보위)의 제재원칙이 시험대에 섰다. 같은 해킹으로 발생한 유출사건에 대한 처분이 제각각 나오면서다. 판단 기준을 사안별로 다르게 검토하는 방식은 예측 가능성을 떨어트리는 등 문제가 있다는 지적이 거세다. 전문가들도 '개인정보보호법'의 보강이 필요하다고 제언했다.
26일 관계부처에 따르면 농촌진흥청(농진청)은 이달 중순 개인정보위의 과징금 처분에 대해 행정심판 청구계획을 세웠다. 이미 종료된 위탁계약에 개정법을 소급적용한 처분이 부당하다는 취지에서다. 국가기관이 다른 국가기관을 상대로 행정심판을 청구하는 것은 이례적이다.
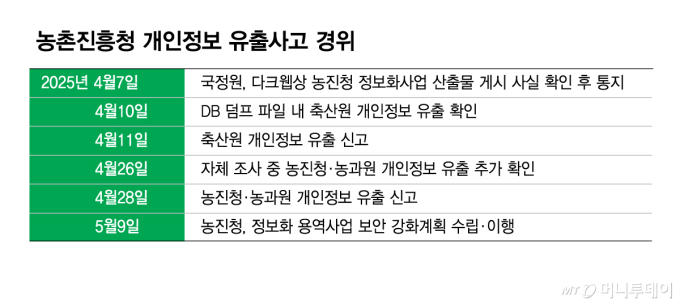
문제의 발단은 농진청과 소속기관인 국립농업과학원(농과원), 국립축산과학원(축산원) 세 기관과 위탁계약을 한 SI 기업 미소테크가 지난해 4월 신원미상의 해커에게 NAS(네트워크 저장장치)에 저장한 세 기관의 개인정보를 탈취당하면서 발생했다. 농진청은 이 과정에서 홈페이지 회원정보 등 6종의 개인정보 파일에 포함된 이름, 연락처, 주소 등 개인정보 약 57만1000건이 유출됐다.
같은 해킹으로 발생한 유출이었지만 처분은 제각각이었다. 농진청은 과징금 1억6800만원과 시정권고를, 농과원은 과징금 2310만원과 시정명령을 받았다. 축산원은 과징금 없이 시정명령만 받았다.
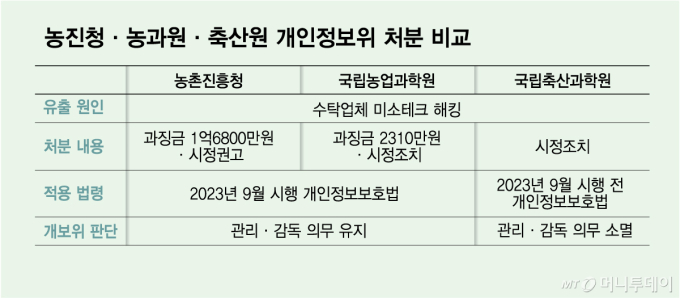
과징금 부과는 '개정법 적용여부'에 따라 달라졌다. 2023년 9월15일부터 시행된 개인정보보호법은 위탁자가 관리·감독·교육을 소홀히 해 수탁자가 개인정보보호법을 위반하는 경우 위탁자에게도 과징금을 부과할 수 있다고 규정한다. 관리·감독의무는 개정 전에도 있었지만 과징금 부과의 근거는 개정하면서 추가됐다.
개인정보위 의결서에 따르면 세 기관은 모두 개정 전 개인정보보호법이 적용돼야 한다고 주장했다. 이에 대해 농진청과 농과원은 2022년 12월에, 축산원은 2020년 9월에 위탁계약이 종료되면서 관리·감독의무도 소멸했다고 설명했다.
개인정보위는 의결서를 통해 "작위의무를 이행하지 않은 위법상태는 그 의무가 이행될 때까지 계속된다고 보는 법리에 따라 수탁자의 관리·감독의무 위반상태는 적어도 '정보화 용역사업 보안강화계획'이 수립된 2025년 5월까지 계속됐다"고 했다. 개인정보 처리실태를 제대로 점검·확인하지 않은 잘못은 해결될 때까지 지속되니 개정 후 법률을 적용한다는 뜻이다. 반면 축산원의 관리·감독의무는 위탁계약 종료와 함께 소멸했다고 간주했다.
독자들의 PICK
지금 919명 읽는 중
개인정보위는 연속성을 기준으로 적용했다는 입장이다. 농진청과 농과원은 해당 계약종료 후에도 미소테크와 다른 정보화 사업 계약을 해 관리·감독의무가 유지됐는데 축산원은 그렇지 않다는 것이다. 다만 연속성은 기존에 정해 둔 기준이 아니라 개인정보위가 이번 사안을 검토하면서 도입한 개념이다.
황석진 동국대 국제정보보호대학원 교수는 "계약이 실질적으로 연속된다고 한다면 과징금을 부과하는 게 맞다고 보지만 농진청 입장에서도 같은 해킹으로 다른 처분을 받으니 억울할 수 있다"면서 "개인정보 유출 사고가 속출하는 만큼 국회에서 개인정보보호법을 촘촘히 개정할 필요가 있다"고 했다.


