


(종합)"1350명 정보만 노출"...LG전자 때와 같은 사고
옥션, 하나로텔레콤, 포털 다음 등 연이은 개인정보 유출사고가 사회적 파장을 불러일으키고 있는 가운데, LG데이콤이 허술한 웹사이트 관리로 인터넷전화(VoIP) 가입자들의 신상 정보와 이용요금 등 개인정보가 외부에 무방비로 노출되는 취약점이 발견돼 충격을 주고 있다.
5일 LG데이콤의 마이070 인터넷전화서비스 웹사이트(http://www.mylg070.com/)에서 해당 전화 서비스 가입자들의 이름과 주소, 전화 이용요금 등 개인정보가 그대로 노출되는 심각한 허점이 있는 것으로 확인됐다.
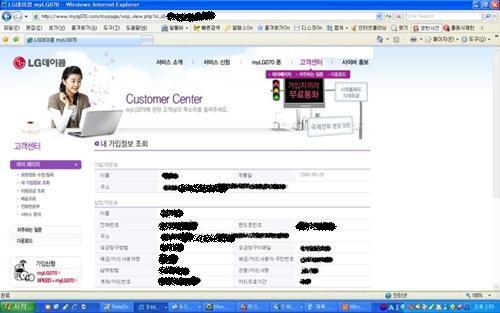

가입자가 자신의 아이디와 비밀번호로 로그인 한 뒤 '이용요금 조회'나 '내 가입정보 조회' 등 서비스를 이용할 경우, 인터넷주소(URL)에 나오는 숫자를 다른 숫자로 바꾸기만 하면 다른 가입자의 정보가 그대로 보인다.
이 같은 방식을 통해 확인 가능한 개인정보 범위는 다른 가입자의 이름과 주소, 전화번호, 휴대전화 등 신상정보는 물론 전화서비스 세부 이용내역도 볼 수 있는 것으로 확인됐다.
이 같은 웹사이트 보안 취약점은 이미 잘 알려진 허점이라는 점에서 LG데이콤은 기본적인 가입자 정보 관리 소홀에 대한 비난을 피할 수 없게 됐다.
실제 지난 2006년 같은 그룹 내 계열사인 LG전자 대규모 입사지원자 정보유출사고 원인도 이런 취약점 때문인 것으로 확인된 바 있다.
보안 업계의 한 전문가는 "적어도 개인정보 같은 기밀정보의 경우, 아무리 외부에서 열람할 수 있다손 치더라도 프로세스 아이디를 외부에서 볼 수 없도록 감추는 것이 개인정보 관리의 기본"이라며 "이미 사이버 공격자들 사이에서도 이 같은 취약점 정보는 잘 알고 있다는 점에서 이미 수많은 정보가 빠져나갔을 가능성도 배제할 수 없다"고 밝혔다.
LG데이콤측은 본보 기사가 나간 후 즉각 해당 웹페이지를 차단, 긴급 보완조치를 단행했다.
회사 측 관계자는 "1주 전부터 해당 인터넷 서비스를 제공하면서 취약점을 미처 발견하지 못했다"고 해명한 뒤 "현재 홈페이지에 가입한 회원 1만명 중 070 인터넷전화를 이용 중인 3000명 중 1350명의 정보가 노출된 것으로 파악됐다"고 설명했다.
독자들의 PICK
지금 10,690명 읽는 중
한편, 이번 사건은 방송통신위원회가 VoIP의 확산을 위해 '번호이동제' 도입을 논의 중인 가운데 벌어진 것으로 국내 최대의 VoIP 업체인 LG데이콤의 허술한 고객정보 관리가 향후 번호이동제 도입 등에 어떤 영향을 미칠지 주목된다.