

선행 사고후 간격 두고 발생
예방 주문에도 유출 잇따라
관리소홀 추궁 가능성 커져
금융투자업계 1위 미래에셋증권에서도 침해사고가 발생한 가운데 금융당국의 제재 수위에 금투업계의 관심이 쏠린다. 금융사지배구조법 개정으로 보안 침해사고에 대한 CEO(최고경영자)의 책임을 물을 법적 근거가 갖춰졌기 때문이다. 관건은 사고 결과가 얼마나 중대한지, CEO가 이를 막기 위해 얼마나 주의의무를 다했는지 여부가 될 전망이다.
8일 금융당국과 금투업계에 따르면 금융당국은 침해사고가 발생한 대신증권, 미래에셋자산운용 등 금투사들에 대한 현장점검에 착수했으며 9일부터 미래에셋증권 현장점검에 나설 것으로 알려졌다. 침해사고가 발생하면 금융감독원의 IT(정보기술) 검사국과 각 사 담당 검사국에서 함께 현장점검을 하고 법규정 위반 정황이 있으면 검사로 전환해 추가 조사를 이어간다.
이번 해킹 침해사고의 경우 통상적인 MTS(모바일트레이딩시스템) 전산장애 사고와 달리 CEO 책임까지 물을 수 있다는 관측이 나온다.
특히 대신증권, 한양증권, 미래에셋증권 등 금투사들의 침해사고는 신한은행 침해사고가 확인된 9월30일 이후 최소 몇 주 간격을 두고 발생했다. 그 사이 금융당국과 금융보안원이 금투사들에 보안취약점 점검, 패치 최신화를 반복적으로 주문한 만큼 뒤늦게 사고가 터진 금투사들의 책임이 가볍지 않다는 분석이다.
금융당국이 이번 침해사고 처리 과정에서 금융사지배구조법까지 적용할 경우 CEO들의 책임 수준은 '결과 중대성' '주의의무 상당성'에서 제재 여부가 갈릴 것으로 보인다.
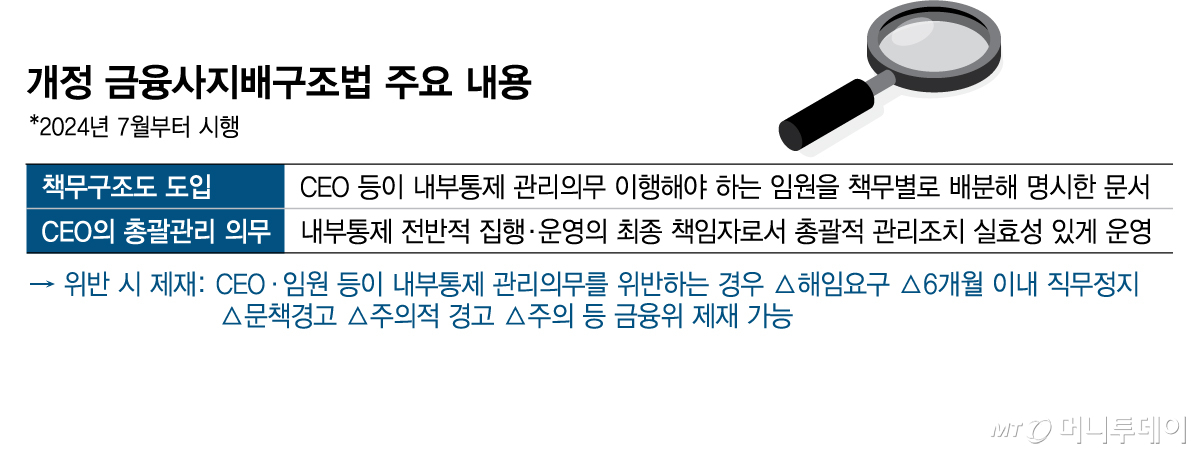
금융당국은 책무구조도 도입 당시 "제재기준이 명확하지 않다"는 금융사들의 의견을 반영해 총 8개의 세부 판단기준을 제시했다. 위법행위의 정도와 결과를 판단할 때는 △관리의무 미이행 △위법행위 발생 가능성에 대한 문제 제기 △대규모 고객 피해 발생 △금융시장 신뢰·질서 훼손 등을 종합적으로 고려해서 중대·보통·경미로 판단한다.
CEO가 침해사고를 막기 위해 얼마나 상당한 주의를 기울였는지 또한 제재 과정에서 중요한 고려 요인이다. 금융당국은 △임원이 위법행위(사고) 결과를 예측할 수 있었는지(예측가능성) △이를 방지하기 위한 조치를 취했는지(결과 회피)를 기준으로 CEO 책임을 판단하겠다고 밝혔다.
금투사들의 침해사고가 은행, 저축은행 사고 이후 발생한 만큼 예측가능성 부문에서는 엄격한 기준을 적용받을 가능성이 있다.
책무구조도 도입 이전인 지난해 8월 297만명의 정보유출 침해사고가 발생한 롯데카드의 경우 CEO 징계를 받았다. 당시 금융당국은 롯데카드에 영업정지 4.5개월과 과징금 50억원을 부과하고 CEO에게 '문책경고'를 내렸다. 당시 제재 근거법은 신용정보법이었고 정보유출 건수 또한 297만건으로 이번 침해사고와는 구분되는 점들이 있다.
독자들의 PICK
지금 297명 읽는 중
한편 금융당국은 IT보안 관련 거버넌스 강화, 징벌적 과징금 도입을 예고했다. 금융당국은 내년 1분기 중 보안 내부통제 가이드라인을 마련해 시행할 예정이다. 또한 침해사고 발생 시 전체 매출액의 3%까지 징벌적 과징금을 부과하고 CEO의 책임을 강화하는 전자금융거래법(전금법) 개정을 추진 중이다.