


[2026 국정감사]
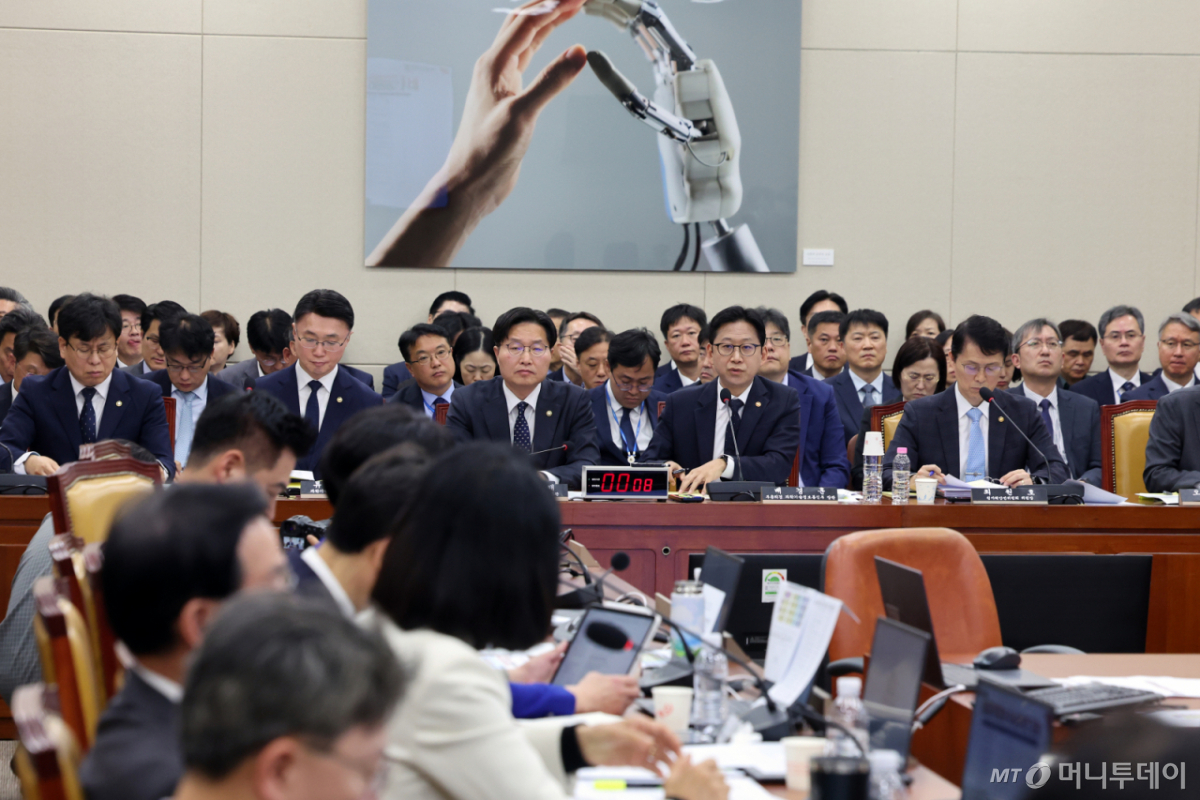
국회 과학기술정보방송통신위원회 여야 의원들이 최근 발생한 PHP 보안 취약점 발견 사태와 관련, 한 목소리로 정부의 적극적인 대처를 주문했다. 단순한 보안 취약점 발견과 보안패치 권고를 넘어 정부가 직접 취약 지점을 찾아 대응해야한다는 취지다.
23일 서울 여의도 국회에서 열린 과학기술정보통신부 대상 국회 과방위 종합감사에서 서천호 국민의힘 의원은 "웹사이트 제작과 관련한 PHP프로그램의 보안 취약점으로 세계적으로 해킹 대재앙이 우려된다"며 "우리나라는 한 (웹사이트의) 80%정도가 이 프로그램을 사용하고 있다"고 밝혔다.
PHP는 홈페이지를 만들 때 사용하던 범용 프로그램 언어의 일종으로 전세계 홈페이지의 75%가 사용하는 것으로 나타났다. 주로 웹사이트 내부에서 특정한 사용자 요청을 확인하고 서버에서 데이터를 가져와 처리하는 일에 쓰이는데, 최근 PHP의 보안 취약점이 드러나면서 전 세계적으로 보안패치 권고에 나서는 등 혼란이 이어졌다.
서 의원은 "우리 정부가 AI(인공지능) 3대 강국을 주창하면서도 세계적으로 문제가 제기된 사안에 대해서 그제 인지를 했다 하는 부분에 실망을 했다"며 "우리 정부의 조치는 각 기관에서 알아서 잘 처리하라는 것이다. 대처하는 방식이 너무나 안일하고 느리다"고 지적했다.
야당 간사인 최형두 국민의힘 의원도 "우리쯤 되는 AI 디지털 강국이면 사전에 패치 전 (보안) 공백기부터 이 움직임을 파악했어야 한다"며 "우리는 기계적으로 '패치가 있다'고 전달만 했다"고 비판했다. 최 의원은 "일본 다카이시 총리는 직접 엑스(X·옛 트위터)에 글을 올렸다"며 "우리도 (대통령을 포함한) 전 공직자가 (경고글을) 올려야한다"고 주장했다.
최 의원은 정부의 정보보호 및 개인정보보호 체계(ISMS-P) 인증 직후 롯데카드에서 대규모 개인정보 침해(해킹) 사건이 발생한 점을 지적하며 "금융위원회는 손해가 발생하면 빨리 차단하고 대처를 하는데 인증제도를 맡고 있는 과지정통부와 KISA(한국인터넷진흥원)은 (개선) 예정이라는 말만 반복한다"고 비판했다.
여당 간사인 한준호 더불어민주당 의원 역시 이상중 KISA 원장을 상대로 "중요한 것은 경보를 발령했느냐 여부가 아니라 취약한 공공시스템을 실제로 얼마나 신속하게 파악을 하고 보호를 했는가"라며 "취약한 PHP 버전이 지금 몇 개나 되는지 패치가 완료된 사례는 얼마나 됐는지도 파악하고 있느냐"라고 질의했다.
독자들의 PICK
지금 929명 읽는 중
한 의원은 "미국은 패치가 불가능한 시스템 같은 경우 오프라인 전환을 권고했고 (비슷한) 영국 사례도 있다"며 "이 부분들이 발생을 했으면 책임감을 갖고 안 되는 부분은 정부하고 논의해서 진행을 해야한다"고 질타했다.
배경훈 부총리는 "정부에서도 사이버 보안 관련해서 굉장히 심각하게 생각하고 있고 PHP 문제를 넘어서 대책을 수립할 필요가 있다고 생각한다"며 "범부처 차원에서의 어떤 종합적인 대책 방안 세워서 보고하겠다"고 말했다.


