정부가 일부 기업에만 적용했던 정보보호 공시 의무를 모든 상장사로 확대했다. 기업의 정보보호 현황을 공개해 투자를 활성화하고 이용자 보호를 강화하겠다는 의도다. 이에 따라 2027년부터 정보보호 공시가 4배 급증할 전망이다. 이에 대한 검증과 제재 등 제도적 뒷받침이 필요하다는 목소리도 나온다.
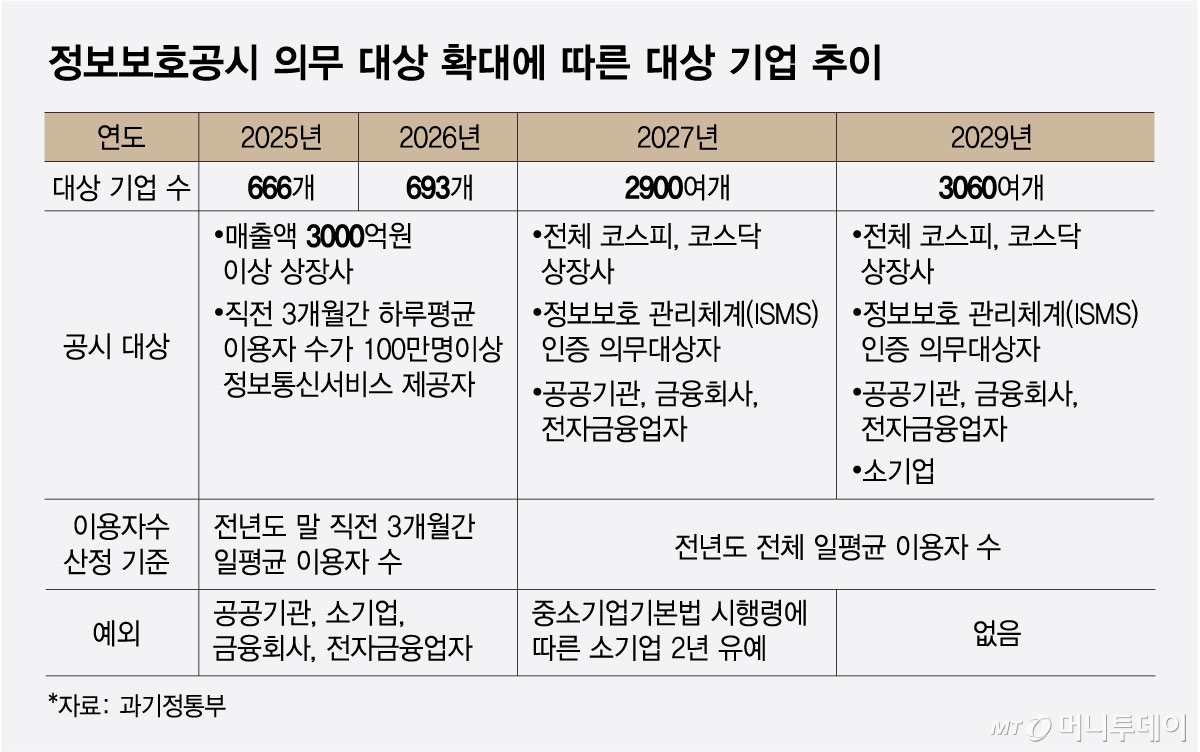
20일 국무회의를 통과한 '정보보호산업의 진흥에 관한 법률 시행령' 개정안은 정보보호 공시 의무기업을 전체 상장사로 확대하는 것을 골자로 한다. 현재 매출액 3000억원 이상 상장사와 하루평균 이용자 100만명 이상 정보통신 서비스제공자 등 693곳에 적용중인 정보보호 공시의무가 내년 1월 1일부터 상장사 전체 2900여곳으로 확대된다. 사실상 상장사 대부분이 정보보호 수준과 사고이력, 정보보호 조직·인력·예산 등을 공개해야한다. 소기업에 해당하는 160여개사만 2년간 유예받았다.
정부는 정보보호 공시의무 확대로 정보보호 투자를 비용이 아닌 고객 신뢰확보 수단으로 활용하게끔 유도할 방침이다. 실제 2022년부터 매출 3000억원 이상 기업을 대상으로 정보보호 공시의무 제도를 시행한 결과 이들의 보안 투자가 △2022년 1조5072억원에서 △2023년 1조8318억원 △2024년 2조1196억원 △2025년 2조4230억원으로 꾸준히 증가했다.
다만 내년부터 정보보호 공시가 4배 이상 급증하는 만큼 검증이 필요하다는 의견에 무게가 실린다. 허위·불성실 공시에 대한 검증 수단이 명확하지 않아 공시의 정확성과 신뢰성을 담보하는 보조수단이 필요하다는 얘기다. 공시 의무를 이행하지 않아도 1000만원 이하 과태료에 그치는 솜방망이 제재 논란과 중소 상장사의 부담을 덜어주는 정책, 사용자의 공시 접근성 확대도 숙제로 꼽힌다.
과기정통부 관계자는 "기업들이 자율적으로 정보보호 공시를 한다는데 의미를 둔다"면서도 "추후 검증을 통해 공시를 불성실하게 하면 과태료 등으로 제재할 수 있다"고 말했다.