

[the300][2015 국감]
공공기관, 금융회사 등이 키보드해킹 방지를 위해 도입한 '가상키보드 보안솔루션(가상키보드)'의 대부분이 RCS(원격조정시스템)에 무방비 상태인 것으로 나타났다. RCS는 지난 7월 국가정보원이 비밀리에 구입해 논란을 일으켰던 해킹 프로그램이다.
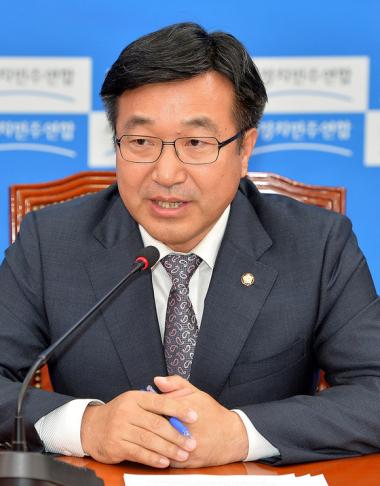
11일 국회 기획재정위원회 소속 윤호중 새정치민주연합 의원에 따르면 은행·카드사·캐피탈사·보험사 등 금융회사 35곳 중 88.5%에 달하는 31곳의 가상키보드가 상대방 컴퓨터에 RCS를 설치해 화면을 들여다 볼 경우 마우스 커서와 가상키보드가 그대로 드러났다.
여기엔 국내를 대표하는 금융회사 홈페이지도 포함돼 있다.
가상키보드를 설치한 금융회사 35곳 중 27곳은 공인인증서의 비밀번호 입력단계에 가상키보드를 설치해놨으며 그중 25곳(92.5%)이 RCS에 마우스 커서가 노출됐다. 공인인증서 비밀번호를 누르는 마우스 커서의 움직임을 그대로 파악할 수 있다는 얘기다.
지방세 인터넷 납부시스템 '위택스', 인터넷상 개인식별번호 '공공 I-PIN'의 가상키보드 역시 사용자 컴퓨터에 RCS가 활성화되면 마우스 커서의 움직임이 그대로 드러난다.
위택스 역시 '공인인증서 로그인' 방식을 채택하고 있으며 가상키보드는 공인인증서의 비밀번호를 입력하는 단계에 깔려있다. 만일 RCS를 통해 공인인증서와 비밀번호를 확보한다면 개인의 재산세와 자동차세, 주민세 등 각종 개인납세정보를 파악하는 게 가능하다는 것. 또 공공 I-PIN 가상키보드를 통해서는 주민등록번호 뒷자리가 노츨될 우려가 있다.
이에 대해 윤호중 의원은 "국내 금융회사와 공공기관, 정부 포털의 가상키보드 보안솔루션의 많은 수가 구색 맞추기일 뿐 완벽하게 보안이 되지 않아 RCS가 사용자 컴퓨터에 깔려있다면 개인정보 금융정보가 노출될 여지가 있다는 뜻"이라며 "날로 발전하는 해킹기술에 대비해 금융기관과 공공기관의 보안을 항상 최신기술로 무장해야 한다"고 지적했다.