한국인터넷진흥원(KISA)이 AI로 보안 취약점 검증 및 수정 코드 후보까지 만들어주는 기술을 개발한다. AI를 보안 문제 탐색 뿐 아니라 실제로 고치는 과정에도 활용하려는 시도다. 내년 하반기 개발을 마친 뒤 KISA의 취약점 대응 업무에 시범 적용할 예정이다.
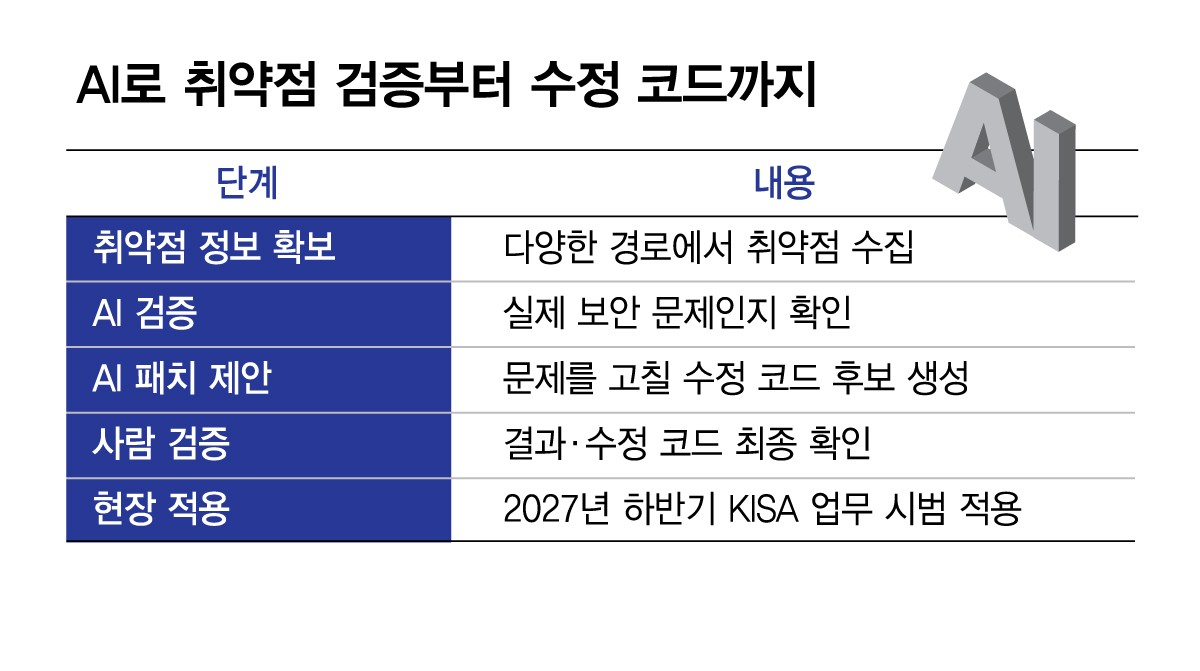
19일 KISA에 따르면 개발 중인 기술은 다양한 경로에서 수집한 취약점 정보가 실제 보안 문제인지 AI가 검증하고, 문제가 확인되면 이를 고칠 수 있는 '패치 코드' 후보를 제안하는 방식이다. 보안 취약점은 해커가 시스템 침입에 악용할 수 있는 프로그램의 약점이나 오류를 말한다.
KISA 관계자는 "다양한 경로로 수집된 취약점 데이터 중 검증된 정보를 바탕으로 수정 패치 코드안을 제안해주는 기술"이라고 설명했다. 취약점을 처음 찾아내는 탐지는 이번 연구 범위에 포함되지 않는다. AI가 취약점을 검증하고 수정 코드 후보를 만들면 사람이 각 단계에서 결과를 최종 확인한다.
핵심은 대응 시간을 줄이는 데 있다. 기존에는 취약점이 발견되면 보안 담당자가 실제 위험성을 확인하고 문제가 있는 코드를 분석해 수정 방법을 마련해야 했다. 반면 공격자는 AI와 자동화 도구를 활용해 여러 시스템을 빠르게 탐색하고 반복적으로 공격할 수 있다.
KISA 관계자는 "보안 취약점 검증 및 패치 후보군 생성 관련 개발은 AI 자동화 공격에 빠르게 대처하기 위한 일환"이라고 밝혔다. 최근 금융권 연쇄 침해사고에서도 금융당국은 침투 유형을 'AI Agent를 활용한 자동화 공격 추정'으로 파악한 바 있다.
KISA는 올해 초 연구계획을 세우고 지난 8월 국가 연구개발(R&D) 과제로 기술 개발에 착수했다. 최근 금융권 사고를 계기로 새로 시작한 사업은 아니다. 지난달에는 연구에 필요한 AI 서버와 그래픽처리장치(GPU) 구매 입찰을 냈고, 이달에도 관련 그래픽카드 구매 절차를 진행했다.
개발 완료 목표는 내년 하반기다. KISA는 국가 R&D 협약에 따라 연구 기간과 내용이 이미 정해져 있어 현재로서는 일정을 임의로 앞당기기 어렵다고 설명했다. 연구가 끝나면 KISA의 취약점 대응 업무에 우선 시범 적용해 정확성과 현장 활용 가능성을 검증할 계획이다.
독자들의 PICK
지금 8,137명 읽는 중
정부는 이와 별개로 보안 특화 AI 모델 개발과 취약점 상시 신고체계 확대 등 AI 기반 보안 대응도 추진 중이다. KISA의 이번 연구는 이 가운데 이미 발견된 취약점을 얼마나 빠르게 검증하고 고칠지에 초점을 맞춘다.
AI를 활용한 공격이 빨라질수록 방어 측에서도 발견된 약점을 얼마나 빨리 확인하고 막느냐가 중요해진다. KISA의 기술이 실전에 적용되면 AI가 취약점을 검증하고 수정 코드 후보를 제시한 뒤 사람이 최종 판단하는 방식으로 대응 시간이 줄어들 전망이다.