


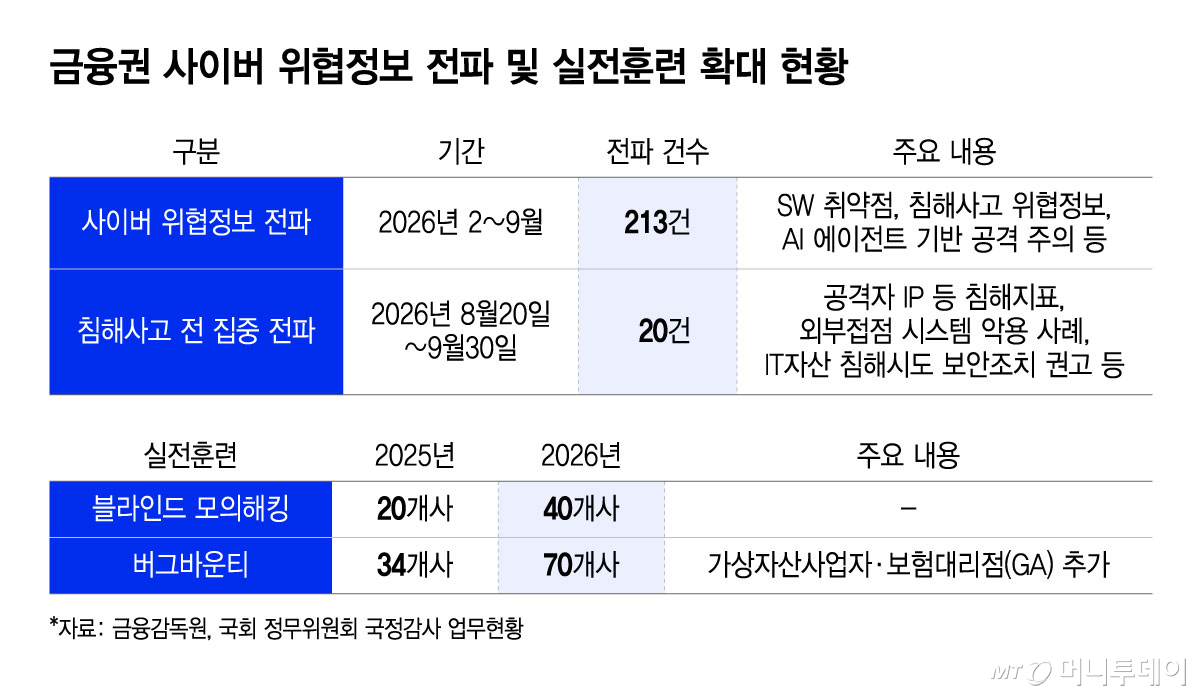
금융감독원이 올해 가동한 통합관제시스템을 통해 8개월간 금융권에 사이버 위협정보 213건을 전파한 것으로 나타났다. 특히 최근 금융권에서 잇따라 발생한 해킹사태 직전 한달간은 공격자 IP 등 침해지표와 보안조치 권고 등 20건의 정보를 집중적으로 전달했다.
금감원은 19일 국회 정무위원회 국정감사에 제출한 업무현황 자료에서 통합관제시스템인 'FIRST'를 통해 중대 사이버 위협을 조기 식별하고 전 금융권에 지난 2월부터 9월까지 213건을 전파했다고 밝혔다.
전파 정보에는 소프트웨어 취약점과 침해사고 관련 위협정보, AI 에이전트 기반 공격 유의사항 등이 포함됐다. 특히 최근 금융권 침해사고가 발생하기 전인 지난 8월20일부터 9월30일까지는 공격자 IP 등 침해지표와 외부 접점 시스템을 악용한 사례, 외부 접점 IT자산에 대한 침해 시도에 따른 보안조치 권고 등 20건을 전달했다.
금융회사의 사이버 공격 대응역량을 점검하기 위한 실전훈련도 확대했다. 금융회사에 사전 통보 없이 보안 취약점을 점검하는 블라인드 모의해킹 대상은 지난해 20개사에서 올해 40개사로 늘렸다. 보안 취약점을 찾아내는 버그바운티 대상도 같은 기간 34개사에서 70개사로 확대하고 가상자산사업자와 보험대리점(GA)을 추가했다.
금융회사의 IT위험 관리체계도 손질했다. 금감원은 지난 8월 IT실태평가를 규정 준수 여부 중심에서 핵심 IT리스크와 통제의 실효성을 중점적으로 살피는 방식으로 전면 개편했다. 시스템 성능관리와 제3자 IT리스크 등에 대한 관리체계가 실제로 작동하는지를 평가하는 데 초점을 맞췄다.
앞서 3~4월에는 IT 취약부문을 분석해 고위험 금융회사를 대상으로 현장검사를 실시했으며, 7~8월에는 전산사고가 빈번한 금융회사를 대상으로 IT운영구조개선 컨설팅을 제공했다. 프로그램 변경통제와 성능관리, 장애예방 및 재발방지체계 등의 적정성을 진단하고 개선방안을 제시하는 방식이다.
금감원은 앞으로 금융회사의 자율보안 역량을 강화하기 위해 불시 현장점검을 실시하고 IT 내부통제가 우수한 금융회사에 인센티브를 제공하는 방안도 추진한다. 자율시정을 통해 IT 내부통제가 개선된 경우 제재 감경을 적극 검토하되 불성실한 자체 점검이나 과대평가는 제재한다는 방침이다.

