

금융권과 대형 유통업계까지 해킹과 개인정보 유출 사고가 잇따르는 가운데 중소기업의 정보보호 공백은 여전히 사각지대다. 보안 인력과 예산이 부족해 침해 사실을 발견하는 것조차도 상당한 시간이 걸리고 외부 위탁업체에서 발생한 사고는 손쓸 방안도 없이 피해로 이어진다는 우려가 나온다.
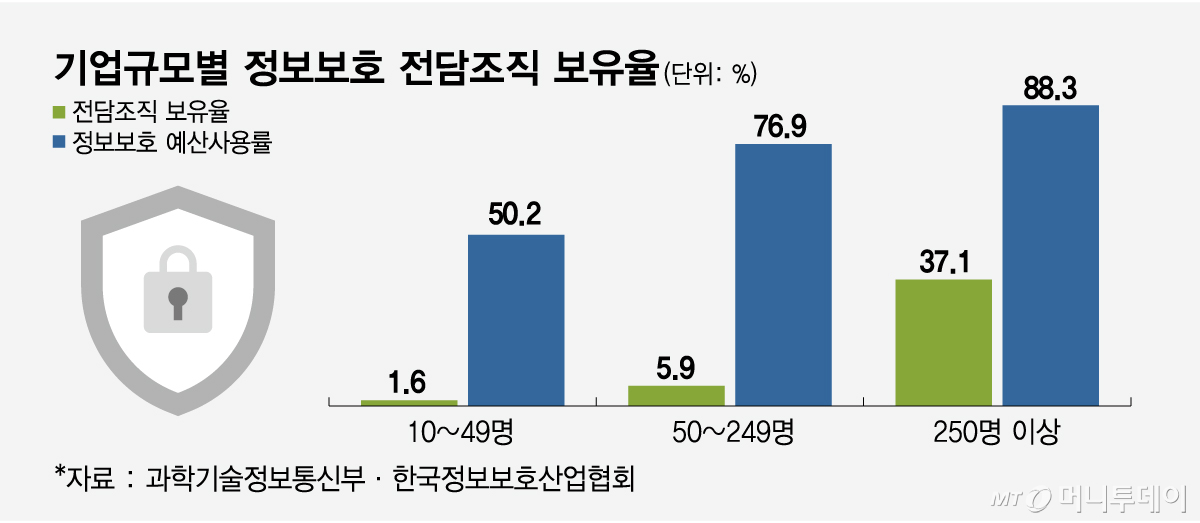
7일 국가정보원 '2026 국가정보보호백서'에 따르면 과학기술정보통신부와 한국정보보호산업협회가 조사한 종사자 10~49명 기업의 정보보호 전담조직 보유율은 1.6%에 그쳤다. 250명 이상 기업(37.1%)과 상당한 격차다. 정보보호 예산 사용률도 각각 50.2%, 88.3%로 차이가 컸다.
중소기업이 꼽은 가장 큰 걸림돌은 비용이다. 같은 조사에서 정보보호 애로사항은 예산 확보(49.1%), 보안 시스템 운영·관리(45.7%) 등 순으로 나타났다. 전문인력 채용이 어렵다는 응답도 23.0%였다. 중소기업은 전산이나 총무 담당자가 보안 업무를 겸직하거나 외부 업체에 아예 관리를 맡기는 경우가 빈번하다.
그러다 보니 중소·중견기업은 침해사고를 발견하고 대응하는 데도 상당한 시간이 걸렸다. SK쉴더스가 2021~2025년 침해사고를 분석한 결과 최초 침투부터 사고 인지와 조사 의뢰·착수까지 평균 106.1일이 소요됐다. 최장 700일이 걸린 사례도 있었고 최초 침투의 절반 이상이 오후 6시부터 다음날 오전 5시까지 인력 공백 시간에 발생했다.
최근 은행권 사고에서 공격 시작부터 이상징후 탐지나 유출 인지까지 수십 시간이 걸린 것과 대비된다. 김재섭 국민의힘 의원이 지난 10월 국정감사에서 공개한 자료에 따르면 신한은행은 15시간26분 만에 비정상 접근을 감지했다. 국민은행과 하나은행은 각각 67시간41분, 41시간44분 만에 유출 정황을 확인하거나 인지했다.
예컨대 바른손M카드 운영사 바른컴퍼니는 지난해 11월 발생한 데이터베이스 불법 접근·변조 사실을 약 1년 후인 지난달 7일에야 확인했다. 온라인 교육업체 맑은소프트도 지난 9월 정보 탈취가 됐으나 문자 발송 대행사의 비정상 발송 통보를 받고서 침해 사실을 인지했다.
외부 업체에 웹사이트나 직원정보시스템 관리를 맡기는 중소기업이 많다는 점 역시 위험요인이다. 국내 중소기업과 세무·회계사무소 등 약 15만곳을 회원으로 보유한 전사적자원관리(ERP) 솔루션업체 더존비즈온에서 지난달 발생한 침해사고가 대표적이다. 실제 앤티앤스 운영사 재원푸드는 지난달 30일 더존비즈온의 백업서비스 침해로 임직원과 점주의 개인정보 유출 가능성을 공지했다.
독자들의 PICK
지금 2,481명 읽는 중
잇따른 해킹과 정보유출 사고에 중소기업 관련 협·단체는 보안 경각심을 높이고 대응 지원에 나섰다. 중소기업중앙회는 지난 5월 한국정보보호산업협회와 정보보안 세미나를 열었고 이노비즈협회도 지난달 SK쉴더스·DB손해보험과 협약을 맺고 무료 보안컨설팅과 24시간 위협 탐지·대응 서비스 우대 등을 추진하고 있다.
중소기업중앙회 관계자는 "AI·디지털 전환이 가속화하면서 중소기업의 정보보안 중요성도 커지고 있다"며 "전문인력 부족으로 보안 업무를 외부에 위탁하는 기업이 많은 만큼 보안업체가 이상징후를 투명하게 공유하고 소통할 수 있는 체계를 만들어야 한다"고 말했다.