

사람이 찾기 어려웠던 보안 허점을 AI가 찾아 공격하는 시대다. 기업이 미처 대비하지 못한 공격으로 개인정보가 유출됐다면 어디까지 책임을 물을 수 있을까. 공격자가 AI를 썼다는 사실 자체가 면책이나 가중처벌 사유는 아니다. 기준은 기업이 사고 당시 할 수 있었던 보호조치를 제대로 했느냐다.
8일 개인정보보호위원회는 "과징금은 해킹을 당한 것에 대한 제재가 아니라 개인정보 보호법에서 정한 유출 방지 안전조치 의무를 위반한 데 따른 제재"라고 밝혔다. 유출 사고가 났다는 결과만으로 과징금이 자동 부과되는 구조는 아니라는 얘기다.
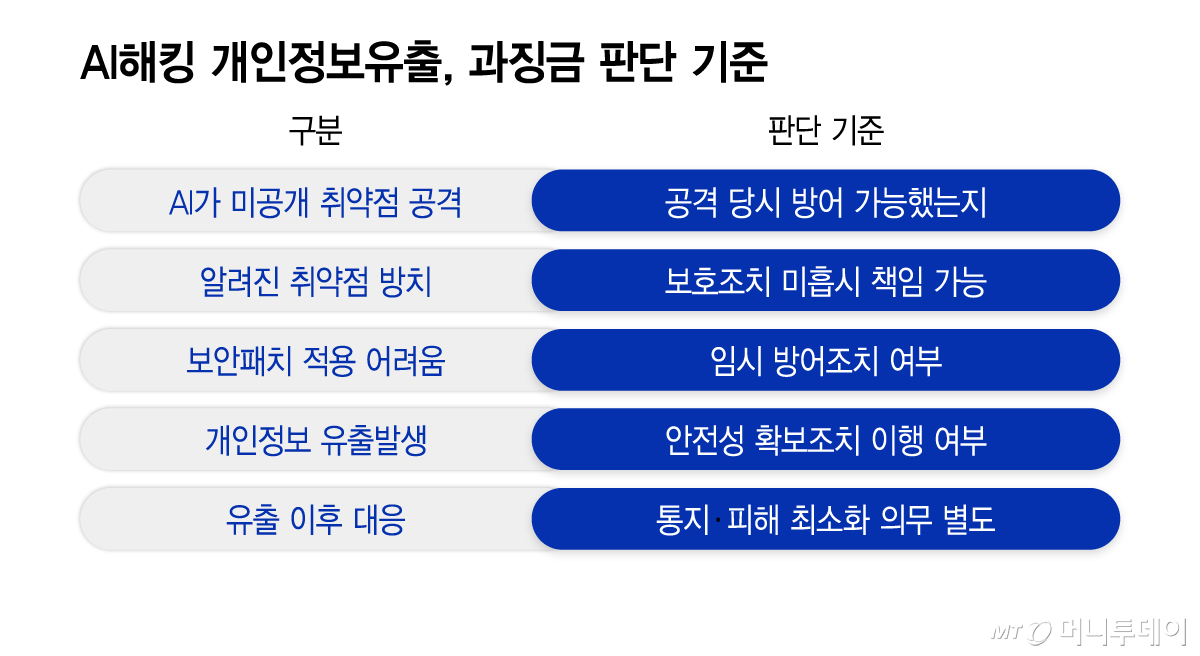
개인정보위 관계자는 AI로 인해 밝혀진 새로운 취약점에 따른 책임 문제에 대해 "실제로 그 처리자가 할 수 없는 영역이었다면 그것까지 책임을 부과하기는 어렵다"라고 말했다. 당시 기술 수준에서 발견하거나 막기 어려웠는지도 살펴봐야 한다는 취지다.
그렇다고 'AI 해킹'이 면죄부가 되는 것도 아니다. AI가 이미 공개된 취약점을 빠르게 찾아냈거나 허술하게 관리된 계정과 권한을 공격하는 데 쓰였다면 기업이 기존 보호조치를 제대로 했는지를 따져야 한다. 새로운 공격 도구가 기존의 관리 소홀을 찾아낸 것이라면 책임에서 자유롭기 어렵다.
과거 KT(53,300원 ▲1,500 +2.9%) 개인정보 유출 사건이 이런 기준을 보여준다. 2014년 KT 홈페이지 해킹으로 이름·주민등록번호 등 개인정보 1170만여건이 유출되자 방송통신위원회는 과징금 7000만원을 부과했다. 그러나 대법원은 2021년 이 처분을 취소했다. 법원은 당시 보안 기술 수준과 KT가 적용한 보호조치 등을 고려하면 일부 침입을 막지 못했다는 결과만으로 법 위반을 인정하기 어렵다고 봤다.
다만 퇴직자 계정과 연결된 상담용 웹주소를 제대로 삭제하지 않은 부분은 달랐다. 해커가 이를 이용해 개인정보를 조회했고, 개인정보위는 이 부분에 대해 과징금 5000만원을 부과했다. 같은 사고에서도 '당시 막기 어려웠던 부분'과 '관리했다면 막을 수 있었던 부분'을 나눠 판단한 셈이다.
패치 여부도 마찬가지다. 사고 당시 알려지지 않은 취약점이고 대응 방법도 없었다면 기업 책임을 따질 때 고려될 수 있다. 반대로 취약점과 보안 업데이트가 이미 공개됐는데도 조치하지 않았다면 책임이 커질 수 있다. 패치가 없었더라도 접근 제한이나 서비스 중단 등 다른 방법으로 위험을 낮출 수 있었는지도 함께 본다.
독자들의 PICK
지금 1,831명 읽는 중
사고 전후 기업의 대응도 과징금에 영향을 준다. 개인정보위는 유출 전 충분한 예방 투자를 했거나 유출 이후 피해 최소화를 위해 신속히 대응한 경우 과징금을 감경하는 제도를 두고 있다고 밝혔다. 유출 규모와 정보 유형, 2차 피해 여부, 피해 회복과 확산 방지 조치 등도 함께 고려한다.
AI 시대에도 기준은 크게 달라지지 않는다. 기업은 "AI라서 못 막았다"는 말 대신 사고 당시 어떤 위험을 알고 있었고, 무엇을 했는지를 설명해야 한다. 당시 기술로 예측하기 어려운 공격까지 무조건 책임지게 할 수는 없지만 AI라는 이유로 패치 미적용이나 허술한 권한관리 같은 기존의 관리 소홀까지 가려져서는 안 된다는 게 당국의 설명이다.