일본 보안업체 "중국산 AI '아르텍스'가 일본 기업 80여곳 공격해"
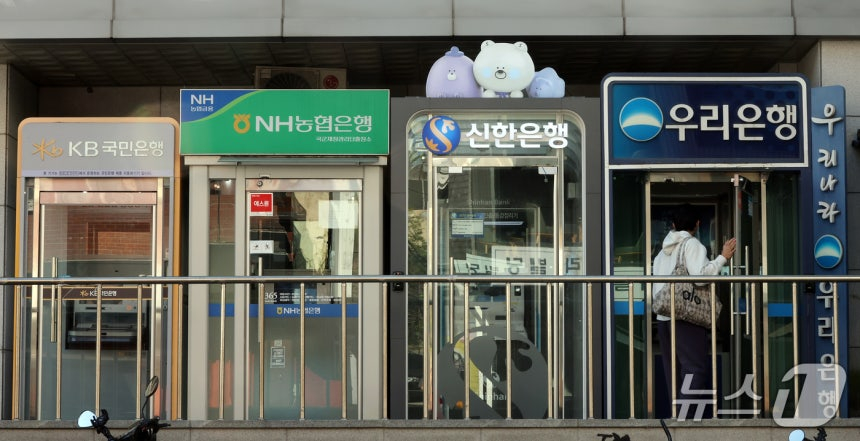
한국 금융권 해킹 공격에 쓰인 걸로 지목된 중국산 인공지능(AI) 보안 도구가 일본 기업들도 공격했다는 조사 결과가 나왔다.
20일 블룸버그통신과 요미우리신문 등에 따르면 일본 보안 업체 GMO사이버시큐리티는 중국 사이버 보안 도구인 '아르텍스(ARTEX)'가 일본 기업·단체 등 80여곳에 대한 사이버 공격에 쓰였다고 밝혔다.
아르텍스는 올해 공개된 오픈소스 AI 에이전트다. 침투 테스트를 자동으로 할 수 있게 설계됐다. 자사 네트워크 취약점을 점검하기 위하 쓰이는 보안 도구다.
조사를 담당한 후쿠모리 다이키 연구원은 "공격 서버에 접속하니 아르텍스 로그인 화면이 나왔다"며 "이를 가동하고 있었다는 것"이라고 설명했다.
이에 따르면 일본 기업만을 노린 공격용 서버는 모두 6대였다. 디지털, 유통, 보험, 금융, 교육 등 업종도 다양했다. 확인한 일본 기업 중 8곳은 최근 두 달 새 정보가 유출됐다고 이미 발표한 곳이었다.
아르텍스는 한국 금융권 해킹 공격에도 쓰였다. 한국에서는 9월 말 이후 최소 9개 은행이 공격 대상이 됐다. 금융위원회에 따르면 피해자는 6만 8000명 이상이다. 그 중 신한은행은 고객 약 2만 5000명의 대출 신청서 첨부 정보가 유출되기도 했다. 이름, 전화번호, 연 소득이 포함됐다.
후쿠모리 연구원은 "수사 당국과 조사 결과를 공유했다"며 "일본, 한국 외 다른 국가들도 공격 대상이 되는지 조사 중"이라고 밝혔다.
해킹 공격에 악용되자 아르텍스 개발자가 소스 코드 공개를 중단하기도 했다. 계정명 '오텀(Autumn)-27'을 쓰는 해당 중국인 개발자는 코드 호스팅 플랫폼 깃허브에 "도구 악용을 고려해 아르텍스 프로젝트는 더 이상 업데이트되지 않을 것"이라고 밝혔다.