


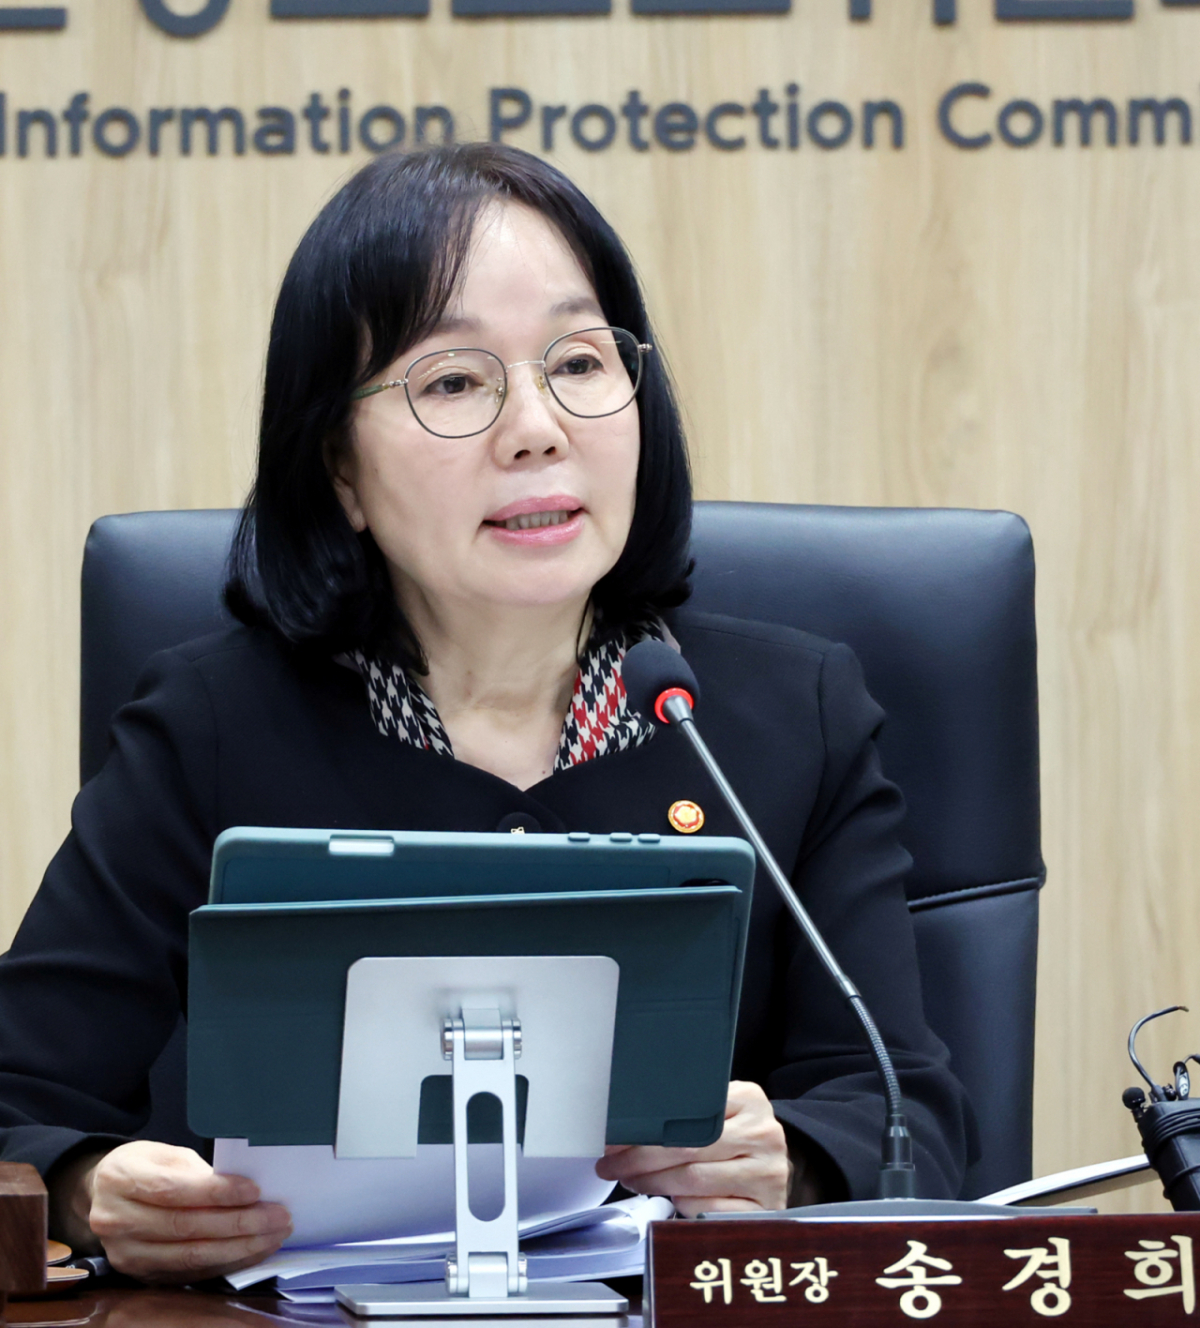
개인정보보호위원회가 교육법인 대교와 의료법인 영훈의료재단에 총 38억8500만원의 과징금을 부과하고 시정명령·공표명령을 내렸다.
개인정보위는 지난 28일 제21회 전체회의를 열고 대교에 32억5500만원, 영훈의료재단에 6억3000만원의 과징금을 부과하기로 의결했다고 29일 밝혔다.
개인정보위에 따르면 대교는 신원 미상의 해커로부터 관계사 홈페이지의 웹 취약점을 공격받았다. 그 결과 2024년 8월과 지난해 2월 두 차례 악성코드가 실행돼 대교의 온라인 교육 서비스 회원 데이터베이스(DB)에서 약 65만명의 이름, 생년월일, 휴대전화번호, 연계정보(CI) 등 개인정보를 유출했다.
대교는 관계사 웹서버에서 대교 회원 DB로 직접 연결할 수 있는 불필요한 접근을 허용하고 있었다. 또 2024년 8월 첫 유출 발생 당시 보안관제업체로부터 이상행위와 관련된 보안 탐지 안내를 받았지만 상세 분석·차단 등 탐지와 대응 조치를 소홀히 했고 지난해 2월에 동일한 방식의 접근·유출을 당했다. 대교의 개인정보보호책임자(CPO)가 이번 유출 사고의 원인이 된 접근통제 사항 등 내부 관리계획의 이행실태 점검을 소홀히 한 사실도 확인되었다.
이외에도 개인정보위는 대교에 개인정보처리시스템 안전조치 강화, 전반적인 유출 사고 대응체계 정비 등을 시정명령하고 사업자 홈페이지에 처분 사실을 공표하도록 명령했다.
영훈의료재단은 2024년 3월 병원 홈페이지 내 SQL 인젝션 취약점을 공격받았다. 홈페이지 회원으로 가입한 18만8481명의 △아이디 △비밀번호 △이름 △휴대전화 번호 △생년월일 등 개인정보가 유출됐다. 영훈의료재단은 △병원 안내 △게시판 이용 △예약신청 등 병원 운영을 보조하는 홈페이지를 운영하면서 관행적으로 회원가입 기능을 구현해 개인정보를 수집했다.
영훈의료재단은 웹 취약점 공격 등을 탐지·차단할 수 있는 웹 방화벽 등을 설치·운영하지 않은 것으로 조사됐다. SQL 인젝션 등 웹 취약점을 점검하거나 홈페이지 내 입력값을 검증할 수 있는 프로그램도 구현하지 않았다는 게 개인정보위의 설명이다. 아울러 회원이 병원 홈페이지 회원가입 시 입력한 비밀번호를 암호화하면서 안전하지 않은 암호 알고리즘을 사용했고 일부 비밀번호는 복호화가 가능했다.
이외에도 개인정보위는 영훈의료재단에 개인정보처리시스템에 대한 주기적인 취약점 점검 및 개선 조치를 이행할 것을 시정명령했다.

