

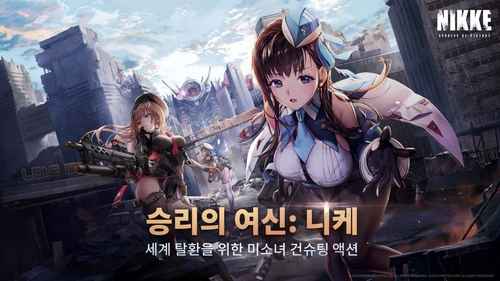
시프트업(29,850원 ▼700 -2.29%)이 개발하고 중국 텐센트가 서비스하는 게임 '승리의 여신: 니케'(이하 니케)의 PC 런처(실행 프로그램)에서 외부 공격자에 의한 파일 변조 정황이 확인됐다.
4일 니케 운영진은 "PC 런처의 스크립트 파일이 제3자에 의해 변조됐을 가능성이 있다는 이상 현상을 확인했다"며 "해당 현상으로 인한 영향을 확인 중이며 후속 조치 방안을 별도 공지하겠다"고 공지했다. 퍼블리싱을 맡은 텐센트 산하 레벨인피니트 측은 이날 오전 2시30분 쯤 문제를 확인하고 클라이언트 수정·업데이트를 진행했다.
앞서 개발자 플랫폼 깃허브에 공개된 기술 보고서에 따르면 지난 9월 27일부터 레벨인피니트의 콘텐츠전송네트워크(CDN)에 등록된 일부 자바스크립트 파일에 악성코드가 포함된 정황이 발견됐다. 보고서는 이용자가 PC 런처를 실행하면 변조된 스크립트가 작동해 외부 공격자의 서버로부터 원격제어 악성코드(RAT)를 내려받아 실행할 수 있는 구조라고 설명했다.
아직 감염자 수, 정보 유출 여부 등 구체적인 피해 규모는 확인되지 않았다. 니케 운영진은 "게임 이용에 불편을 드린 점 진심으로 사과드린다"고 밝혔다.