
IT/과학

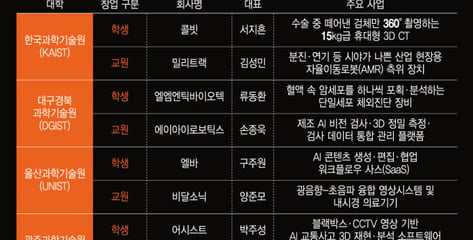
KAIST(카이스트)가 13일 대전 본원 KI빌딩에서 '피지컬 AI 코리아 2026'을 개최한다. 카이스트는 오는 13일 제조·의료·국방·물류·일상에서 다양한 기업이 활용할 수 있는 피지컬 AI 플랫폼 연구·교육·창업 전략을 발표한다고 11일 밝혔다. 배충식 카이스트 총장은 이날 공경철 기계공학과 교수 연구팀이 개발한 웨어러블 로봇을 착용하고 무대에 오른다. 공 교수는 웨어러블 로봇 기업 엔젤로보틱스의 창업자다. 로봇이 착용자의 움직임에서 얻은 데이터를 바탕으로 건강정보를 분석해 알려주는 사례를 선보인다. 특히 이번 행사를 통해 '어떤 로봇을 만들 것인가'를 넘어 '다양한 로봇과 산업에 공통으로 필요한 기술은 무엇인가'에 대한 카이스트의 답을 제시한다는 목표다. 피지컬AI의 범위를 휴머노이드가 한정하지 않고, 여러 로봇과 산업에 공통으로 쓰일 플랫폼 기술을 확보할 계획이다. 행사에는 KAIST 기계공학과와 전기및전자공학부 연구팀 5곳이 참여한다. △15kg 이상의 물건을 운반할 수 있는 휴머노이드 로봇(박해원 기계공학과 교수 연구팀) △조종석의 장치를 다루고 비행 정보를 바탕으로
최신 기사
-
누리호 발사 D-34…발사 현장 '비상 상황' 대비 훈련
우주항공청이 3일 전남 고흥 나로우주센터에서 발사체 사고에 대비한 '2026년 인공우주물체 재난 대응 안전한국훈련'을 실시했다고 밝혔다. 이번 훈련은 누리호 발사 중 비행종단시스템(FTS)이 작동할 경우를 가정해 진행했다. 비행종단시스템은 발사체가 비행경로에서 이탈하는 등 비정상 상황이 발생할 경우 추진을 중단하고 발사체를 파괴하는 안전 시스템이다. 발사장 근처 인명·재산 피해를 막기 위해 가동한다. 누리호의 경우 발사체가 고흥군 인근 상공에서 폭발한 뒤 잔해가 육상과 해상에 낙하해 산불을 일으키고 바다에 연료 유출되는 등의 상황을 가정했다. 이날 훈련에는 과학기술정보통신부, 국토교통부 등 관계 중앙부처 및 지방자치단체를 비롯해 한국항공우주연구원·한국천문연구원 등 총 19개 기관이 참여했다. 상황 전파·판단, 위기 경보 발령, 비상 대응 기구 운영 및 수습·복구 등 재난관리 전반의 지휘·조정체계를 점검하는 토론훈련과 잔해 위치 확인·분석, 화재·산불 대응, 해상 통제·방제, 사고 현장 통제 등의 현장훈련으로 구성됐다.
-
티빙 가입자 정보 "싹 털렸다"…3954만개 계정+@
올해 5월 발생한 티빙(TVING) 침해사고로 총 3954만개 계정의 개인정보가 유출된 것으로 밝혀졌다. 티빙의 전체 가입자 정보가 빠져나간 것으로, KT 고객 보답프로그램을 통해 무상 제공된 티빙 이용권을 쓰기 위해 가입한 52만7000건의 개인정보 역시 유출됐다. 과학기술정보통신부는 3일 오후 서울 세종대로 정부서울청사에서 이 같은 티빙 침해사고에 대한 민관합동조사단 조사결과를 발표했다. 조사 결과 △활성화 계정 2206만개 △비활성화 계정 1737만개(휴면 850만개·탈퇴 887만개) △테스트 계정 11만개 등 총 3954만개 계정(중복 포함)이 유출됐다. 티빙에서 개발 중이던 프로젝트 361건(30. 35GB 규모)도 함께 유출됐다. 조사단은 유출된 정보가 해외 계정으로 전송된 사실을 확인했다. 다만 이와 관련 아직 2차 피해나, 다크웹 거래는 확인되지 않았다. ━1인이 최대 13개 중복 계정 보유…SNS·CJ ONE 통한 가입자 약 80%━ 이번 침해사고의 피해규모가 컸던 것은 상대적으로 가입이 쉬운 구조가 원인으로 꼽힌다.
-
티빙, 침해사고 사과…안심보험 1년·5000원 상당 포인트 제공
CJ ENM의 OTT(온라인동영상서비스) 티빙이 사이버 침해 사고에 대해 공식 사과했다. 티빙은 고객에게 해킹·피싱 안심보험을 1년간 제공하고 5000원 상당의 티빙 포인트를 지급하겠다고 밝혔다. 또 2030년까지 정보보호 투자를 직전 5년 대비 약 4배로 늘리고 보안 전문 인력도 현재의 3배로 확충한다. 티빙은 3일 서울 광화문 코리아나호텔에서 사이버 침해 사고 관련 설명회를 열고 이같이 고객 보상안과 중장기 정보보호 강화 방안을 내놨다. 최주희 티빙 대표는 "민관합동조사단의 조사 결과를 겸허히 수용한다"며 "이번 침해 사고로 고객 여러분께 심려와 불안을 끼쳐드린 점 진심으로 사과드린다"고 고개를 숙였다. 고객 보상 패키지는 해킹·피싱 안심보험과 프리미엄급 시청 환경 업그레이드, 티빙 포인트, 엔터테인먼트 쿠폰으로 구성했다. 안심보험은 1년간 제공되며 향후 해킹·피싱에 따른 사이버 금융사기나 인터넷 쇼핑몰 사기, 개인 간 직거래 사기 등이 발생할 경우 1인당 최대 300만원까지 보장한다. 별도 신청 없이 프리미엄급 시청 환경으로 업그레이드하고 최신 영화 등의 개별 구매에 쓸 수 있는 5000원 상당의 티빙 포인트도 지급한다.
-
[속보] 티빙, 안심보험 1년·5000원 상당 포인트 제공…침해사고 보상안
CJ ENM의 OTT(온라인동영상서비스) 티빙이 사이버 침해 사고에 대해 공식 사과하고 고객에게 해킹·피싱 안심보험을 1년간 제공하고 5000원 상당의 티빙 포인트를 지급한다. 티빙은 3일 서울 광화문 코리아나호텔에서 설명회를 열고 이 같은 고객 보상안과 함께 2030년까지 정보보호 투자를 직전 5년 대비 약 4배로 확대하겠다고 밝혔다.
-
[속보]티빙, 모든 가입자 정보 털렸다…KT 보상쿠폰 가입자 52.7만건도 유출
과학기술정보통신부(과기정통부)는 3일 티빙 침해사고에 대한 민관합동조사단 조사결과, 총 3954만개 계정의 개인정보가 유출됐다고 밝혔다. 티빙 전체 가입자 정보가 털린 것이다. 이와 더불어 KT가 해킹 사고 이후 티빙 보상쿠폰을 제공해 티빙에 가입한 가입자 52만7000건의 개인정보도 유출됐다고 했다. 이는 전체 유출 정보에 포함되지 않는 수치다.
-
'3954만개 계정 유출' 티빙, 보안 구멍 알고도 방치
과학기술정보통신부는 올해 5월말 발생한 티빙의 정보유출 사고를 조사한 결과 2024년 모의 실험에서 보안 취약점을 파악하고도 해킹에 대비하지 않았다고 밝혔다. 티빙 내부의 키 관리부실과 비정상 행위 대응 체계 부재, 정보보호 체계 미흡에 따른 사고라는 게 당국의 결론이다. 티빙 측이 개인정보 침해 사실을 알고도 당국에 제 때 알리지 않았다는 점도 지적됐다. 과기정통부는 3일 오후 서울 세종대로 정부서울청사에서 이같은 내용을 포함한 티빙 침해사고 조사결과를 발표했다. 정부는 이번 사고를 분석한 뒤 크게 △키 관리체계 미비 △비정상 행위 탐지·대응 및 모니터링 체계부재 △정보보호 거버넌스(구조) 미흡 △정보보호 활동 △침해사고 신고 지연 등 문제점을 지적했다. 발표에 따르면 티빙 측은 2024년 모의해킹을 통해 '개발·운영환경 접속키'를 소스코드 내부에 숨김없이 그대로 노출(하드코딩)하는 취약점을 발견했지만 이를 개선하지 않은 것으로 드러났다. 선별적 저장·관리로 인해 신규 장비(VPN)에는 시스템 로그관리 정책이 제대로 적용되지 않아 6일정도의 접속 기록만 보관하고 있었다.
-
[속보]티빙 해킹 공격자, 특정 못해…경찰이 수사 중
과학기술정보통신부(과기정통부)는 3일 티빙 침해사고에 대한 민관합동조사단 조사결과에서 티빙 해킹 공격자를 특정하지 못했다고 밝혔다. 아울러 해당 사건을 경찰에서 수사 중인 만큼 공격자가 밝혀지길 기대한다고 밝혔다.
-
티빙, 해킹 인지하고도 24시간 지나 신고…정부, 과태료 부과
티빙이 침해사고 인지 후 24시간이 지나 KISA(한국인터넷진흥원)에 신고한 것으로 확인됐다. 3일 과학기술정보통신부(과기정통부)는 이 같은 티빙 침해사고에 대한 민관합동조사단 조사결과를 발표했다. 정보통신망법 제483조3에 따라 기업들은 침해사고를 인지한 후 24시간 이내에 과기정통부나 KISA에 신고해야 한다. 그러나 티빙은 정보보안팀에 상황을 5월31일 10시10분 전파하고도 KISA에는 24시간이 지나 신고했다. 이에 과기정통부는 정보통신망법에 따른 과태료 3000만원 이하를 부과할 대상이다.
-
[속보]티빙, 개인정보 유출 3954만 계정…2차 피해는 없어
3일 과학기술정보통신부
-
[속보]티빙, 총 3954만개 계정 개인정보 유출
3일 과학기술정보통신부.
-
[속보]티빙, CJ원 통합회원 863만, SNS 간편가입 2247만 계정 털렸다
과학기술정보통신부는 3일 정부서울청사에서 티빙 침해사고 조사결과 발표를 통해 티빙에서 3954만개 계정(중복 포함)의 개인정보가 유출됐다고 밝혔다. 이중 티빙 자체 가입 계정은 726만개, CJ 원 통합회원은 863만개, SNS 간편 가입(네이버, 카카오, 페이스북, 애플, X)은 2247만개다.
-
티빙, 2206만개 활성화 계정 개인정보·개발 프로젝트 361건 털렸다
티빙(TVING) 침해사고로 총 3954만개 계정의 개인정보가 유출된 것으로 밝혀졌다. 과학기술정보통신부(과기정통부)는 3일 이 같은 티빙 침해사고에 대한 민관합동조사단 조사결과를 발표했다. 조사단은 티빙 데이터베이스(DB) 및 관련 로그 분석을 통해 로그인이 가능한 활성화 계정 2206만개, 비활성화 계정 1737만개 , 테스트 계정 11만개 등 총 3954만개 계정(중복 포함)이 유출된 것을 확인했다. 이중 비활성화 계정은 1년 이상 미접속한 휴면 계정 850만개, 탈퇴계정 887만개로 구성됐다. 구체적인 피해 인원과 내역은 개인정보위원회에서 조사할 예정이다. 계정의 개인정보 외에 티빙에서 개발 중이던 프로젝트 361건(30. 35GB 규모)가 함께 유출된 것으로 밝혀졌다. 이는 OTT(동영상스트리밍서비스) 티빙을 운영하기 위한 기술자산이다. ━총 3954만 계정, 중복 포함…개인 식별을 위한 CI 노출 계정의 피해 커━ 조사단은 유출된 티빙 3954만개 계정은 동일인이 다수 계정을 보유할 수 있는 구조로 중복이 포함돼 있다고 했다.